ӨМНӨД СОЛОНГОСЫН БАНКУУДАД ХИЙСЭН КИБЕР ХАЛДЛАГАД ХИЙМЭЛ ОЮУН УХААН АШИГЛАСАН БАЙЖ БОЛЗОШГҮЙ
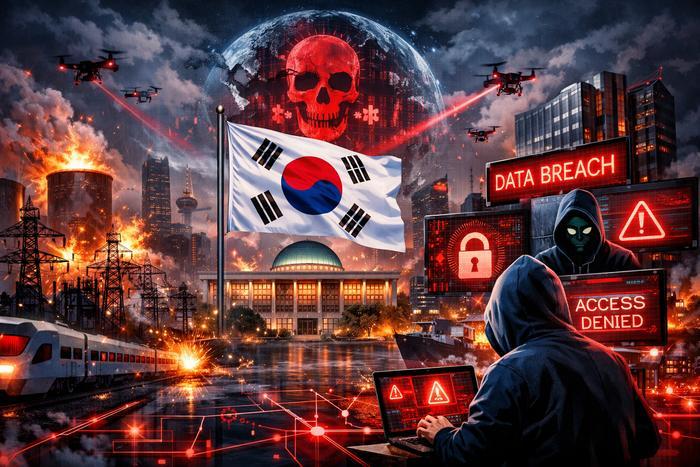
Өмнөд Солонгосын санхүүгийн байгууллагуудад есдүгээр сарын сүүлээс аравдугаар сарын эхээр хийсэн кибер халдлагын ард БНХАУ-ын Гуандун мужид оршин суудаг 26 настай этгээд байж болзошгүй гэж АНУ-ын кибер аюулгүй байдлын CrowdStrike компани мэдээлэв.
Тус компанийн шинжилгээгээр халдагч этгээд нь Хятадад хөгжүүлсэн, хиймэл оюун ухаанд суурилсан ARTEX хэмээх хэрэгслийг ашиглан Өмнөд Солонгосын санхүүгийн байгууллагуудын системд нэвтэрч, мэдээлэл хулгайлсан байж болзошгүй байна. Түүнчлэн халдлагын үеэр Claude, DeepSeek, Grok зэрэг хиймэл оюун ухааны загваруудыг ашигласан нь тогтоогджээ.
Халдлагад Хана, KB Күүкмин, Шинхан зэрэг банкууд өртсөн байна. Шинхан банкны мэдээлснээр 25 мянга орчим харилцагчийн мэдээлэл алдагдсан бол KB Күүкмин банк 119 харилцагчийн мэдээлэл задруулсныг мэдээлжээ.
CrowdStrike-ийн мэдээлснээр, уг этгээд хиймэл оюун ухааны тусламжтайгаар Өмнөд Солонгост хулгайлагдсан мэдээллийг хаана худалдаалж байгааг болон ийм мэдээлэл борлуулдаг Telegram бүлгүүдийг хайж байжээ. Мөн хиймэл оюун ухаанаар кибер аюулгүй байдлын мэргэжилтний тухай намтар бичүүлэхдээ өөрийн нас, боловсрол, оршин суугаа газар зэрэг мэдээллээ оруулсан байжээ.
Гэхдээ халдлагын ард чухам хэн байсан, нийт хэчнээн хэмжээний мэдээлэл алдагдсан нь одоогоор эцэслэн тогтоогдоогүй байна. Өмнөд Солонгосын цагдаа уг хэргийг мөрдөн шалгаж байгаа бөгөөд энэ хэрэг нь хиймэл оюун ухааныг кибер халдлагад ашиглах эрсдэл нэмэгдэж байгааг харуулж байна.
Эх сурвалж: Reuters
Сүүлд нэмэгдсэн
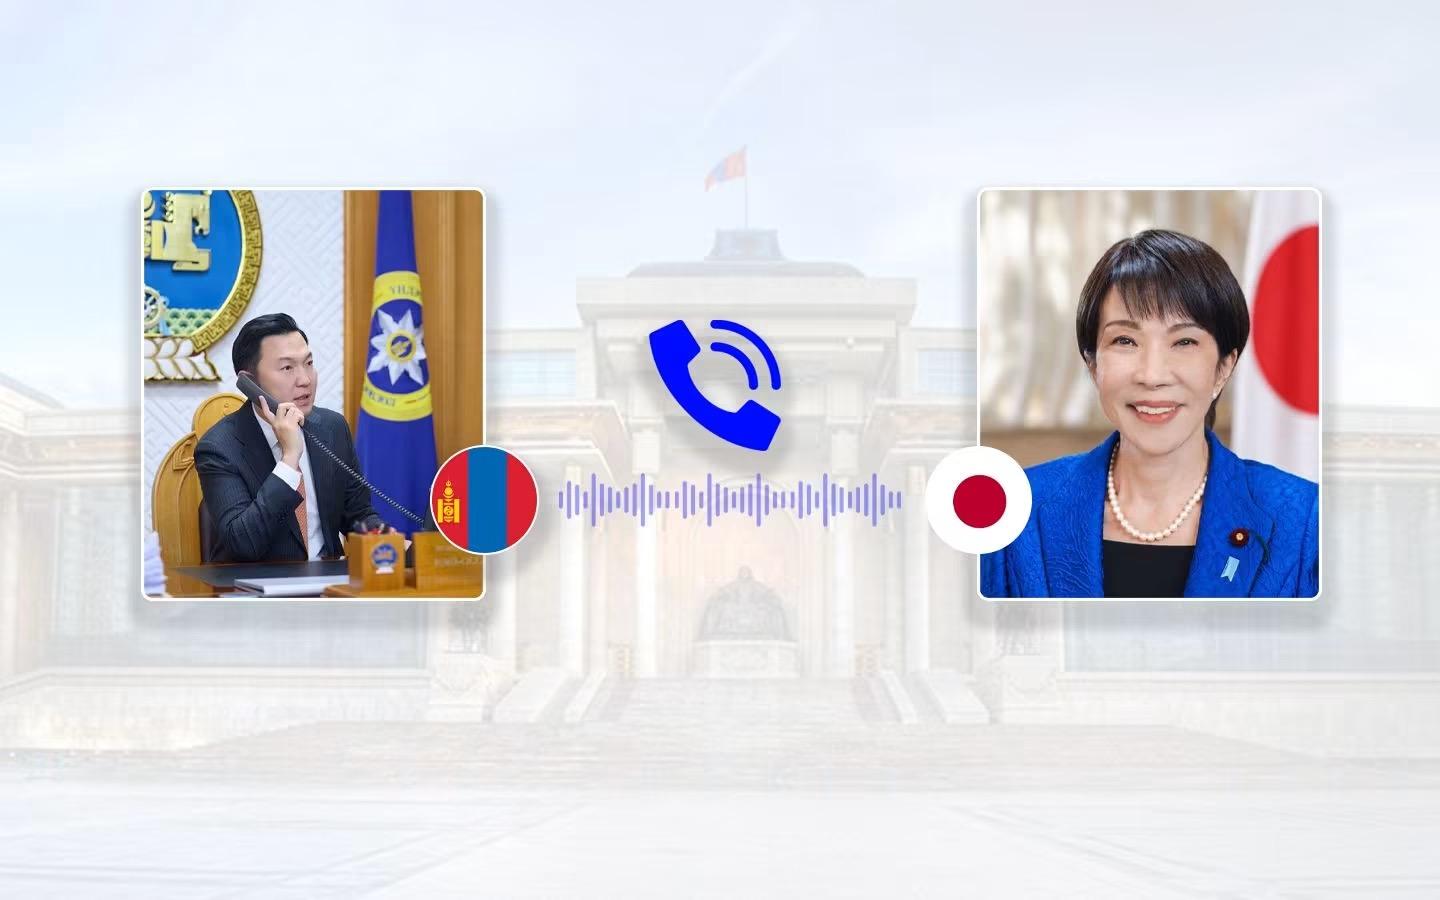
МОНГОЛ УЛСЫН ЕРӨНХИЙ САЙД Н.УЧРАЛ ЯПОН УЛСЫН ЕРӨНХИЙ САЙД С.ТАКАИЧИ НАР УТСААР ЯРИВ
2026-10-29
ЗӨВШӨӨРЛИЙН ЗӨВЛӨЛИЙН АНХДУГААР ХУРАЛДААНААС ГАРСАН ЗӨВЛӨМЖИЙН ХЭРЭГЖИЛТ, ҮР ДҮНГ ТАНИЛЦУУЛЖ, ЦААШИД ХЭРЭГЖҮҮЛЭХ АРГА ХЭМЖЭЭНИЙ ТАЛААР ХЭЛЭЛЦЛЭЭ
2026-10-28
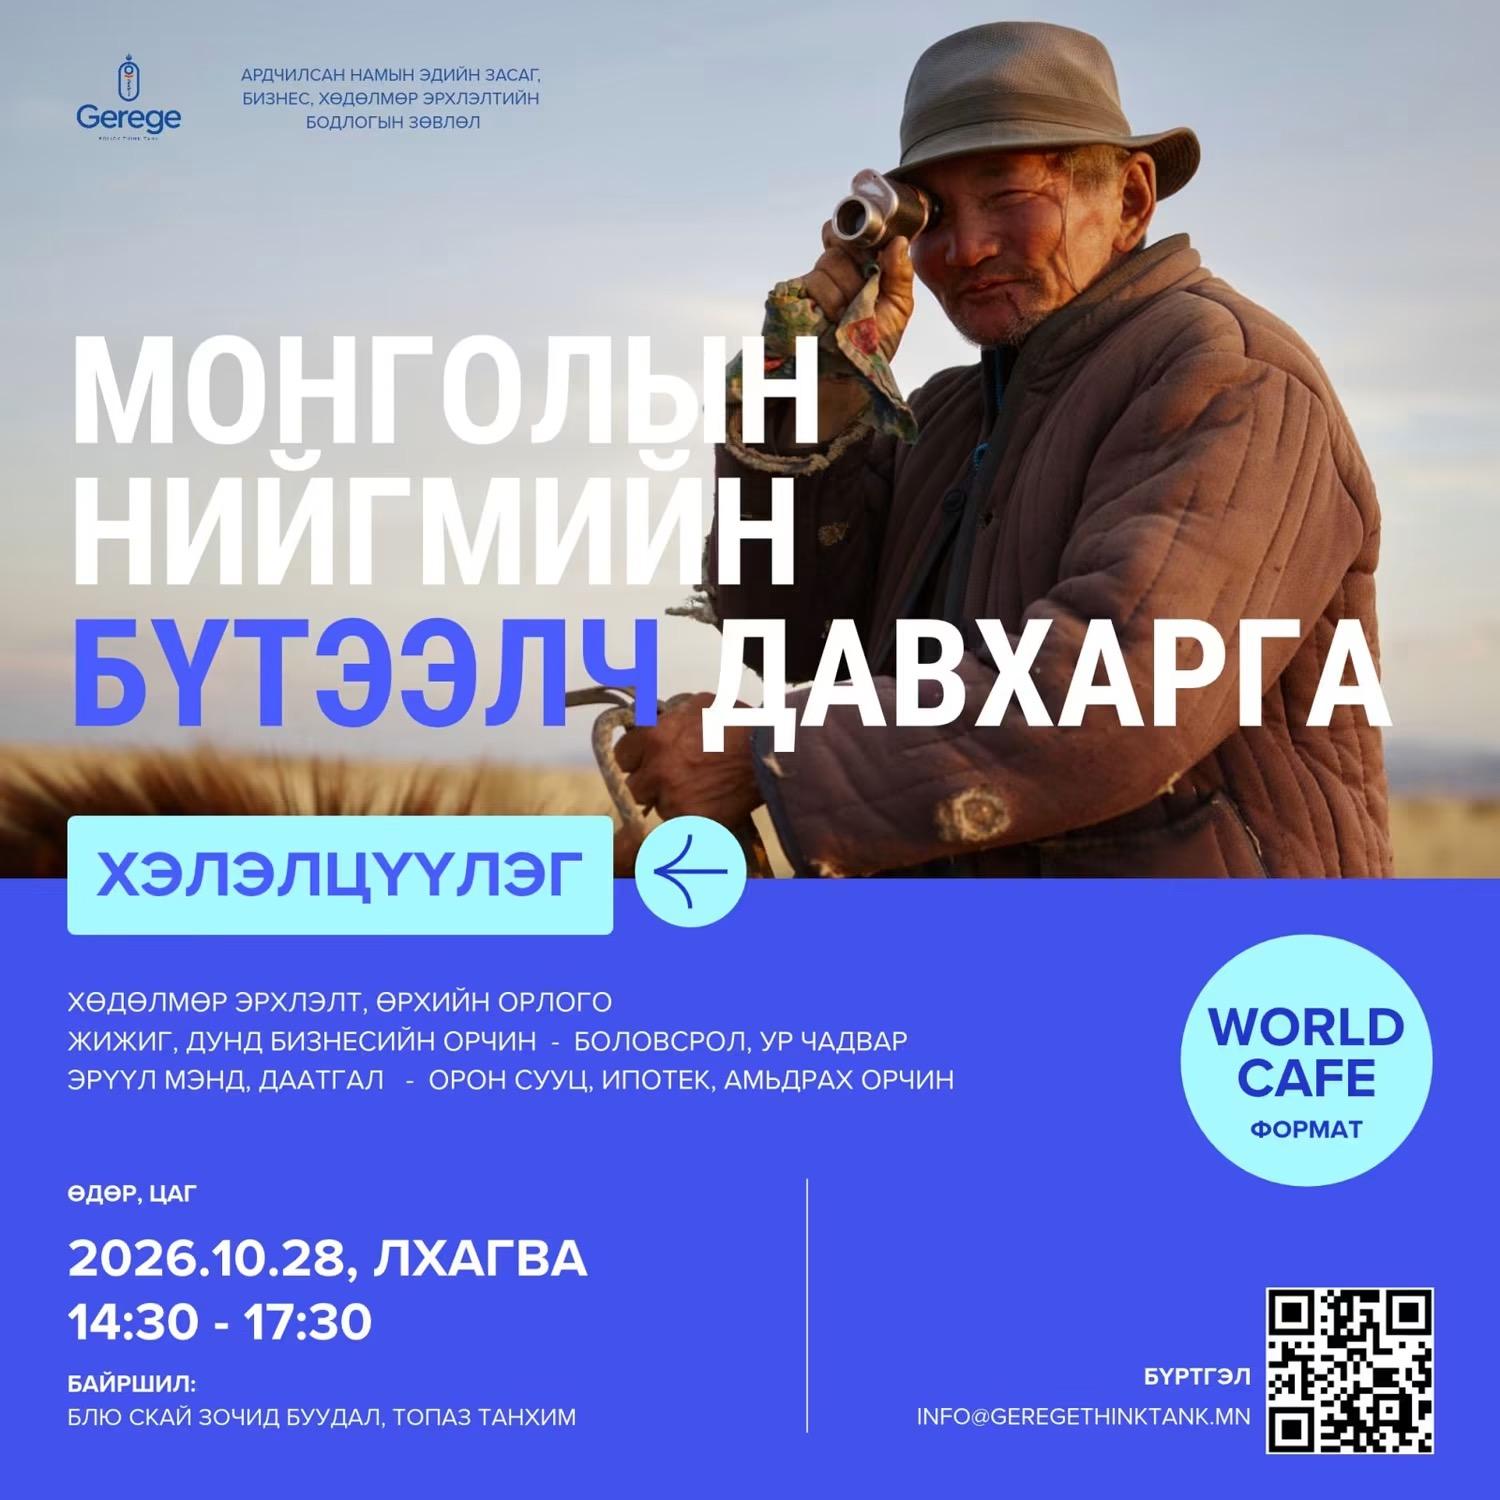
Монголын нийгмийн бүтээлч давхаргын асуудал, шийдлийг хэлэлцэнэ
2026-10-27
Сербийн оюутнууд Александр Вучичийн эрх мэдлийг ганхуулав
2026-10-27
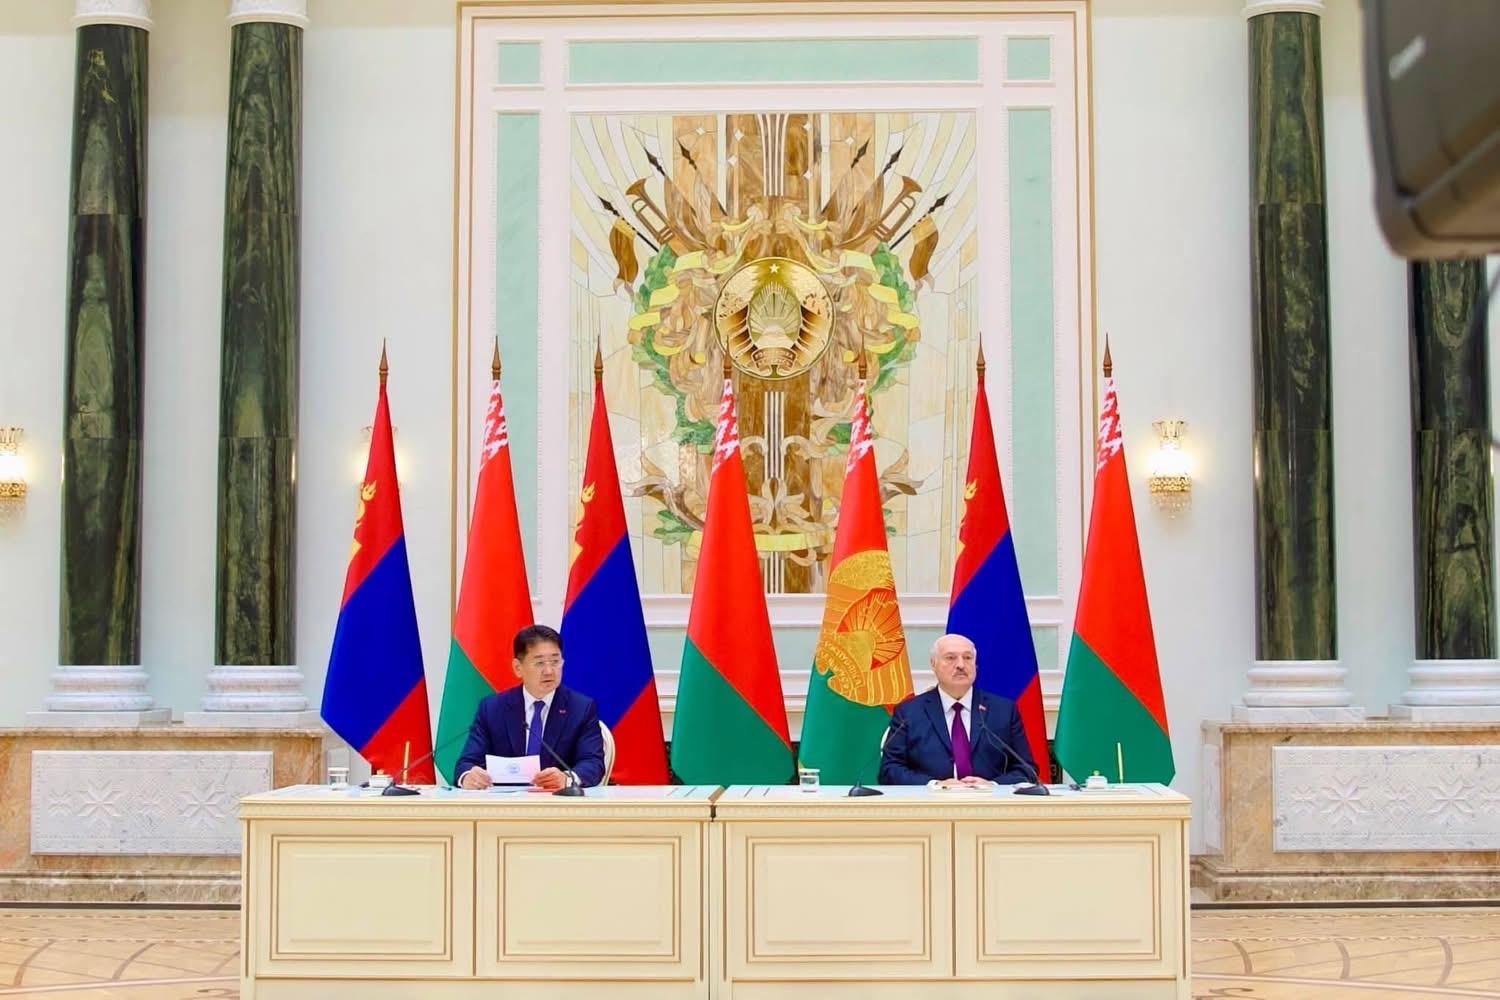
Монгол Улс, Беларусь Улсын Ерөнхийлөгч нар хэлэлцээний дүнгээр мэдээлэл хийлээ
2026-10-27
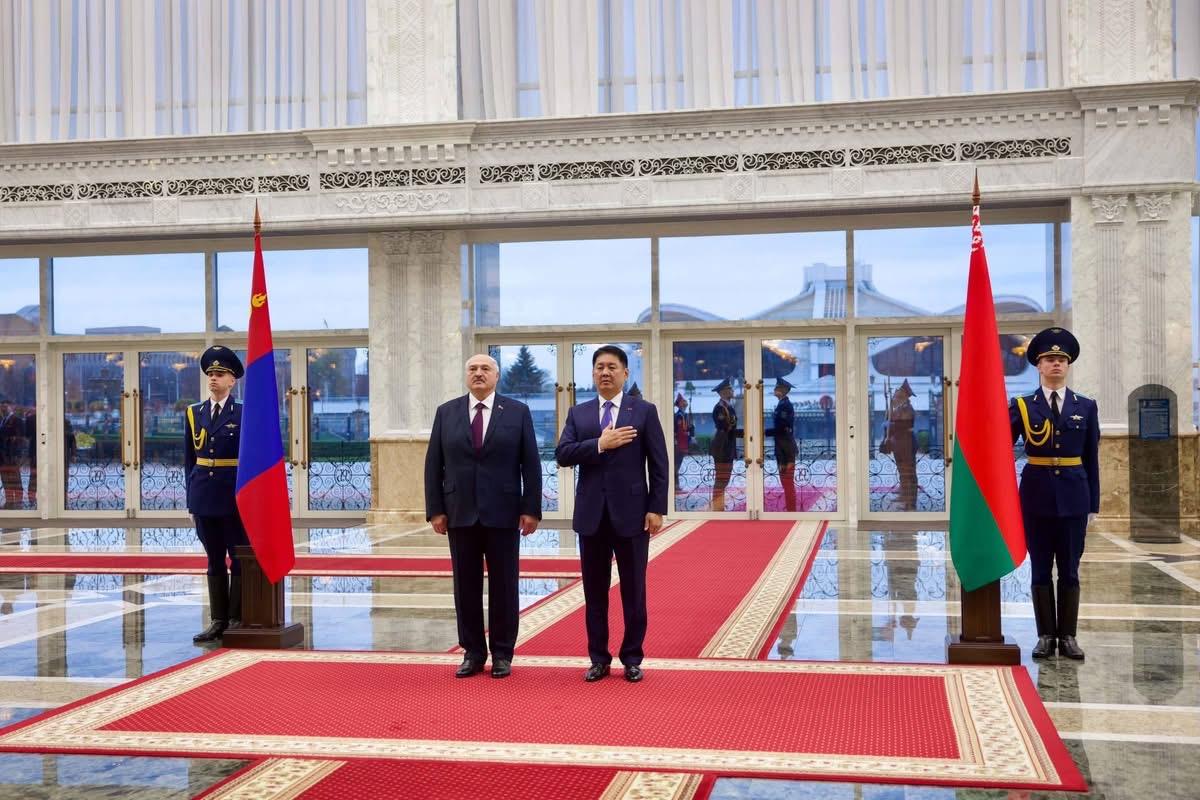
Ерөнхийлөгч У.Хүрэлсүхийг Беларусь Улсын Ерөнхийлөгч А.Г.Лукашенко албан ёсоор угтаж авлаа
2026-10-27
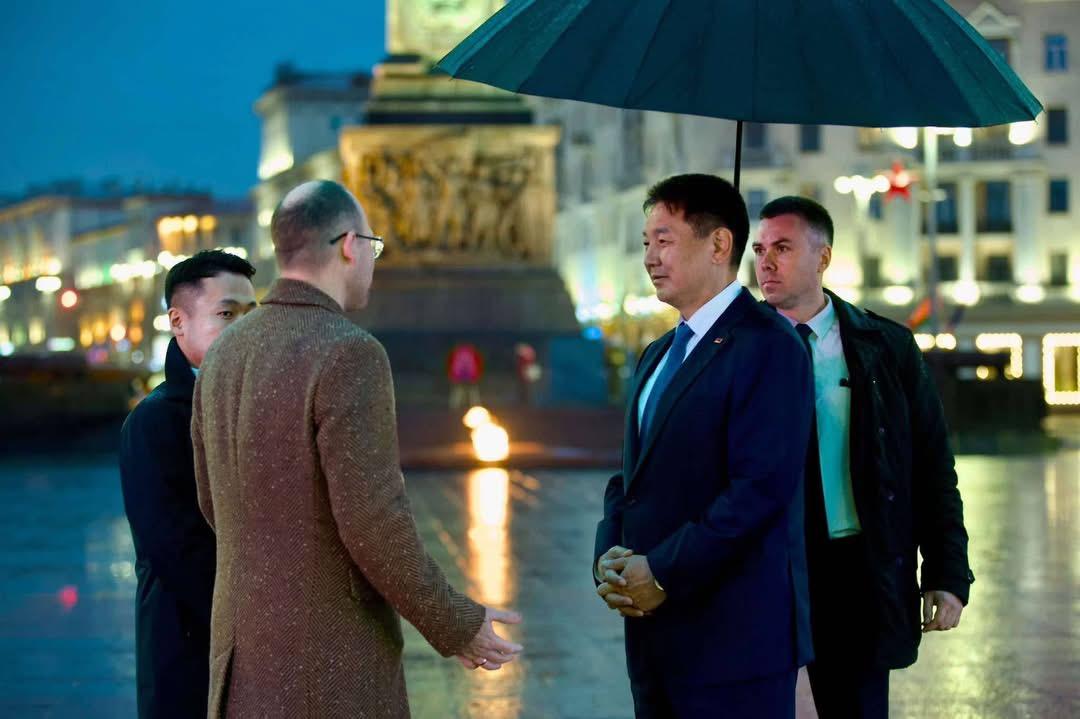
Дайчдын дурсгалд зориулсан Мөнхийн галд хүндэтгэл үзүүлж, цэцэг өргөлөө
2026-10-25
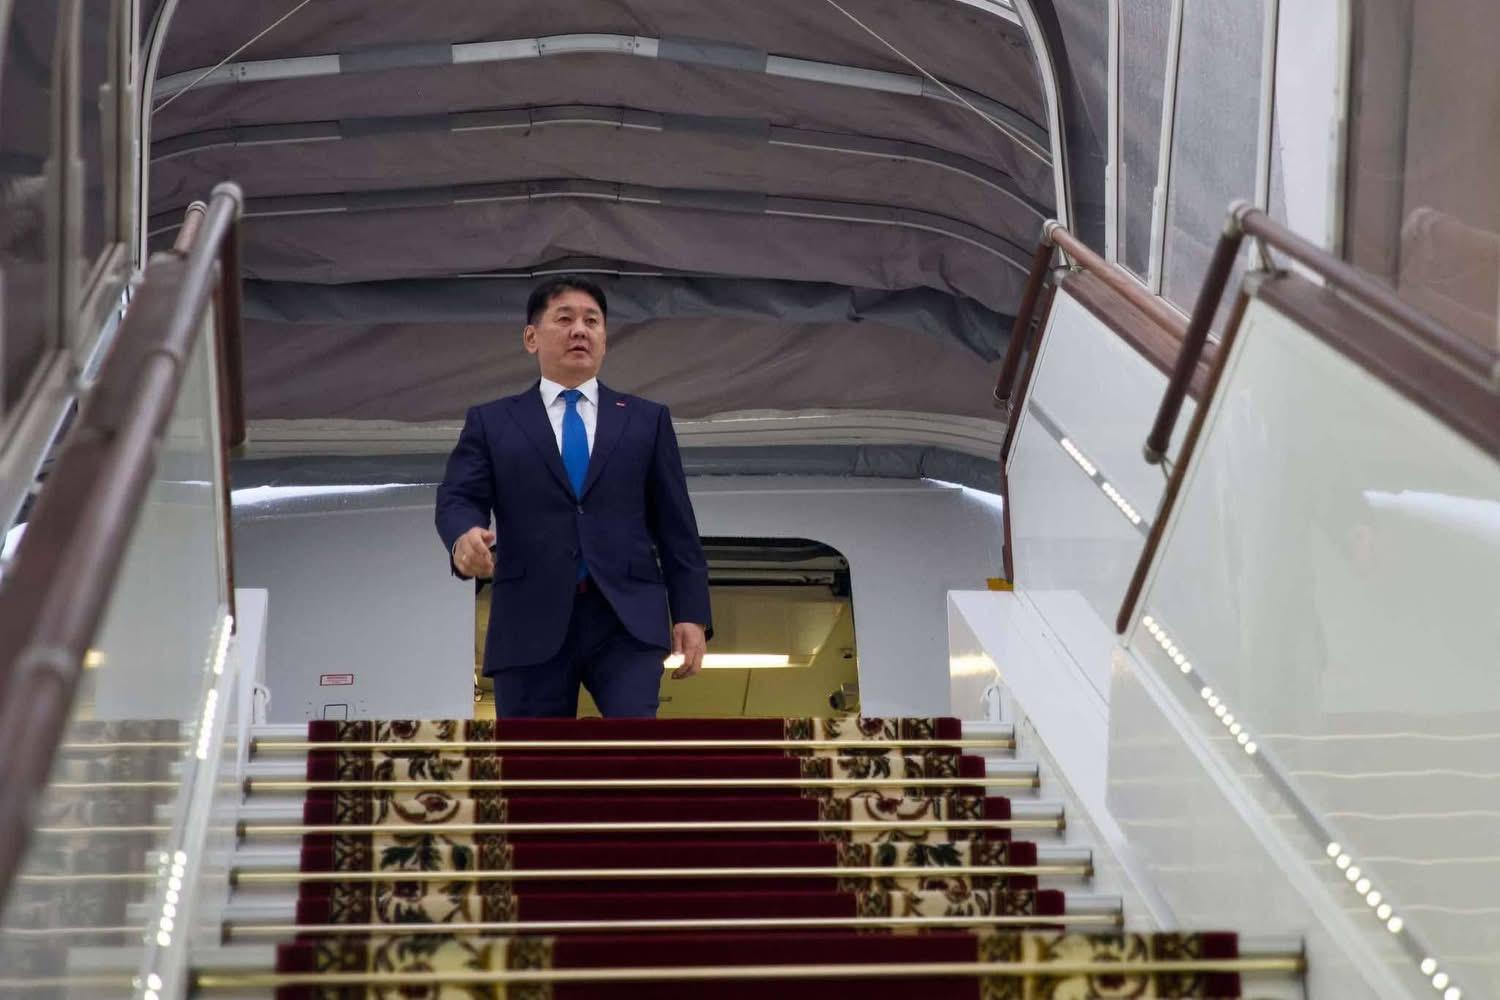
Ерөнхийлөгч У.Хүрэлсүх Бүгд Найрамдах Беларусь Улсад төрийн айлчлал хийхээр хүрэлцэн ирлээ
2026-10-25
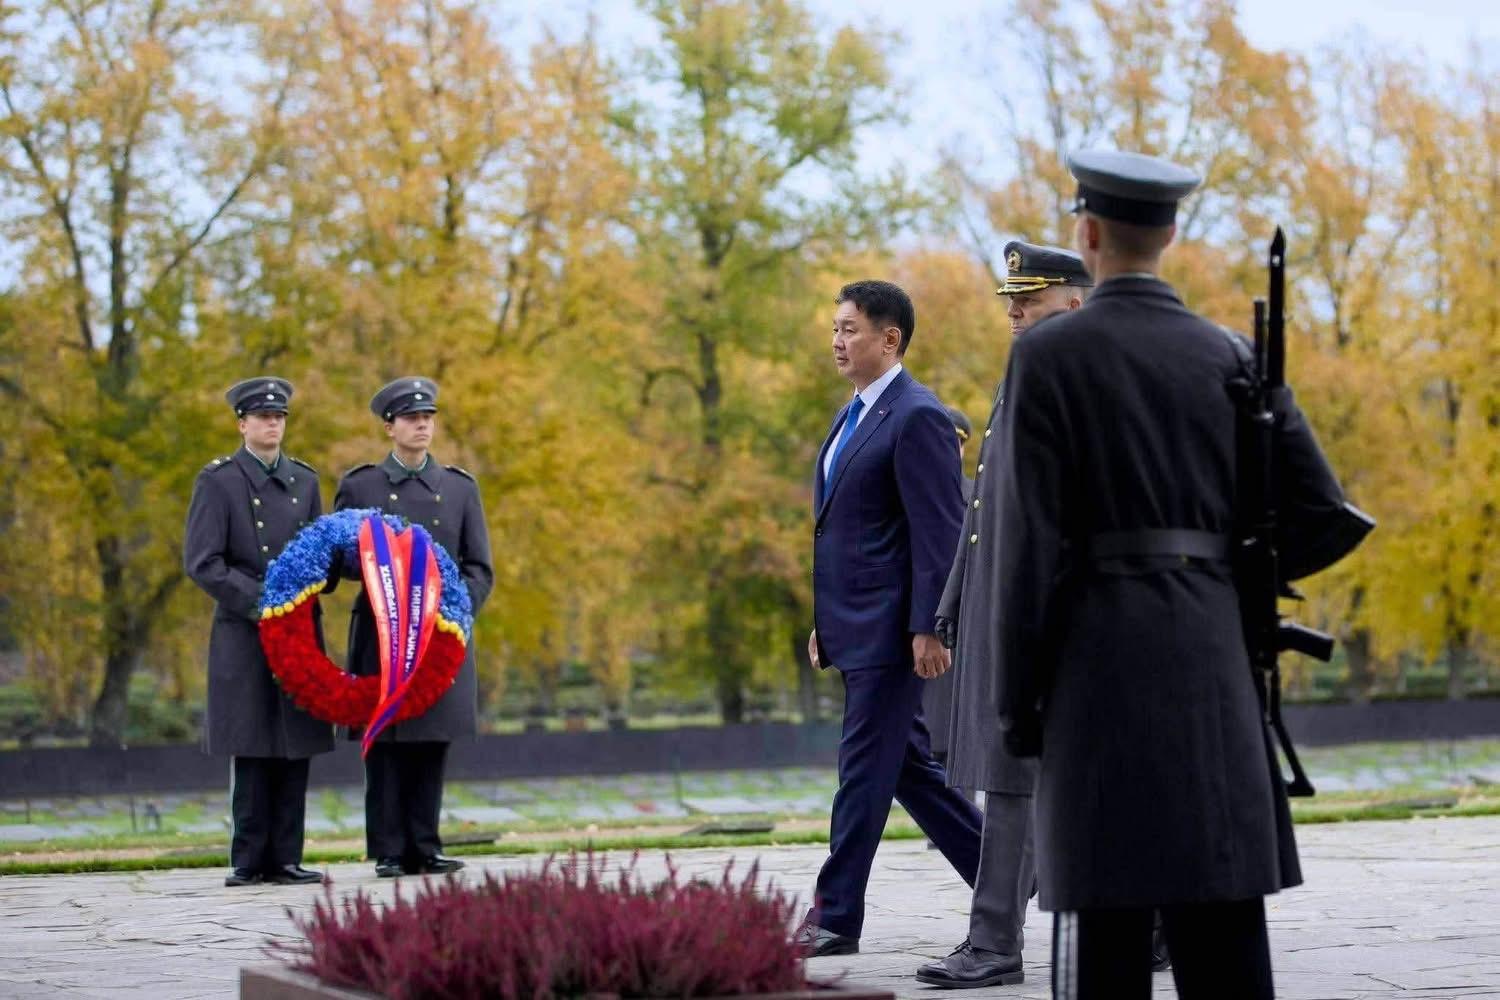
Ерөнхийлөгч У.Хүрэлсүх Хиетаниеми цогцолборт цэцэг өргөлөө
2026-10-24
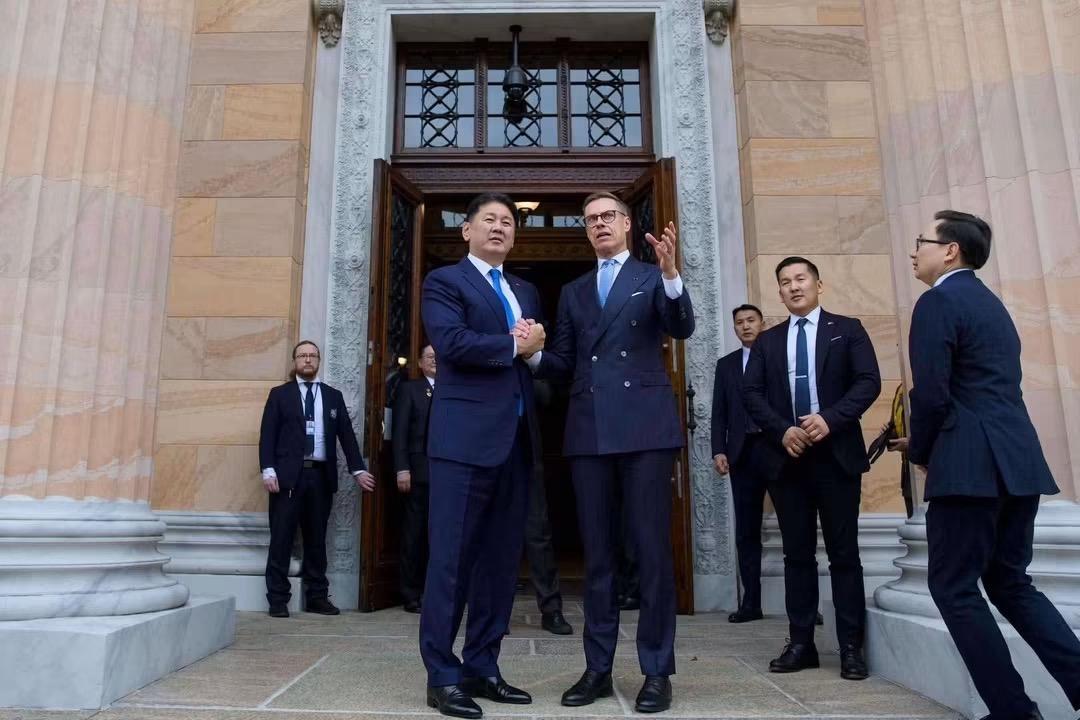
Хельсинки хотноо Финланд-Монголын бизнес форум боллоо
2026-10-24
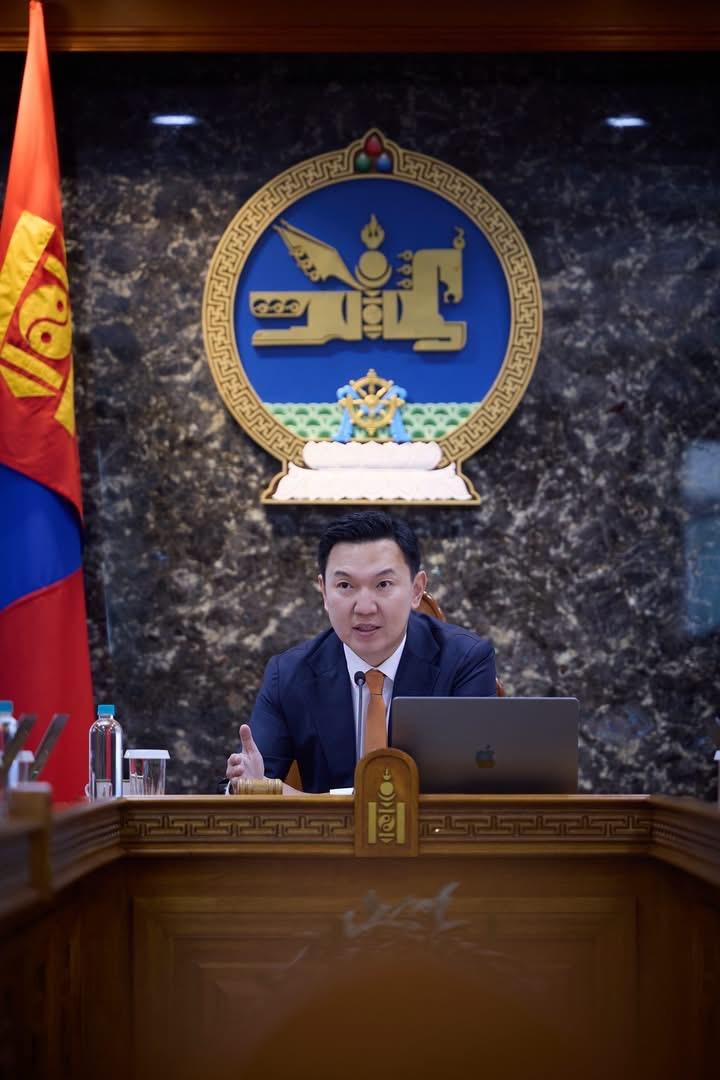
НИЙГМИЙН БОЛОН СУУРЬ ДЭД БҮТЦИЙН ТУЛГАМДАЖ БУЙ АСУУДЛЫГ ШИЙДВЭРЛЭХ ТУХАЙ ХУУЛИЙН ТӨСЛИЙГ ЭРГҮҮЛЭН ТАТАХААР ТОГТЛОО
2026-10-23
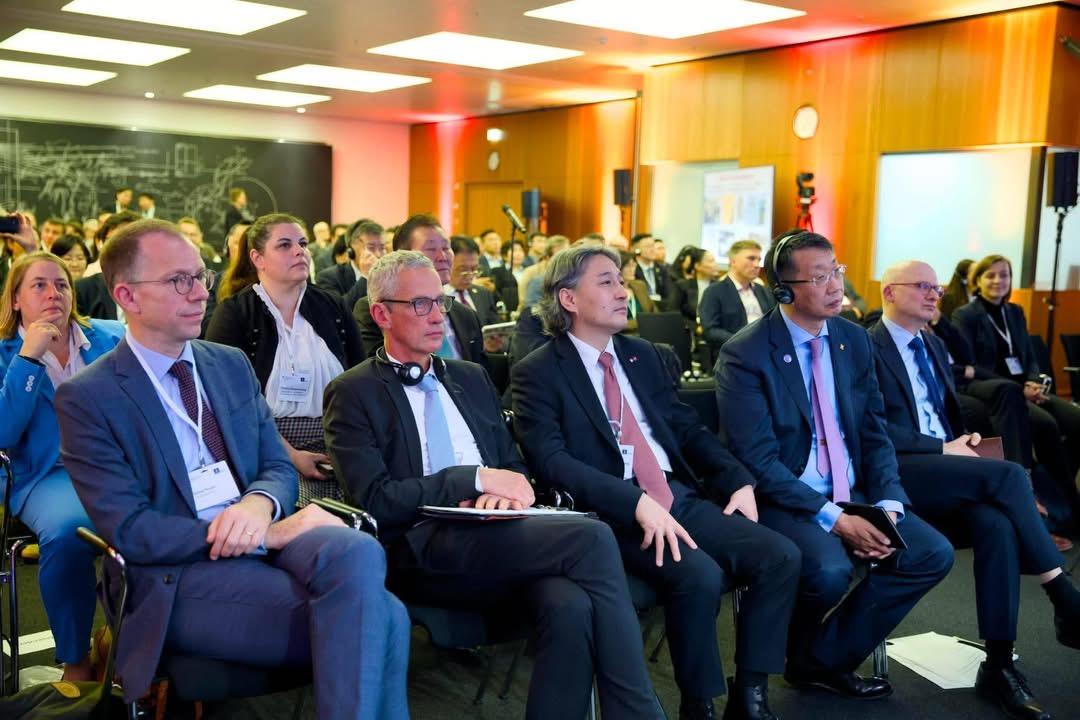
Монгол, Германы шинжлэх ухааны өдөрлөгийг Берлин хотноо зохион байгууллаа
2026-10-22
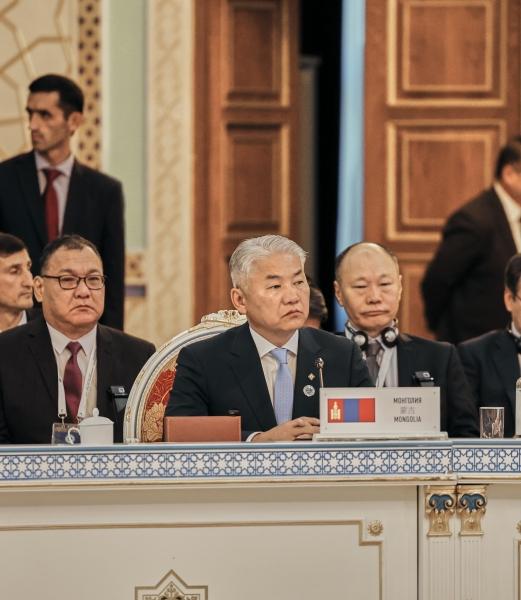
МОНГОЛ УЛСЫН ТЭРГҮҮН ШАДАР САЙД Ж.ЭНХБАЯР ШХАБ-ЫН ЗАСГИЙН ГАЗРЫН ТЭРГҮҮН НАРЫН ЗӨВЛӨЛИЙН ӨРГӨТГӨСӨН ХУРАЛДААНД ОРОЛЦЛОО
2026-10-21
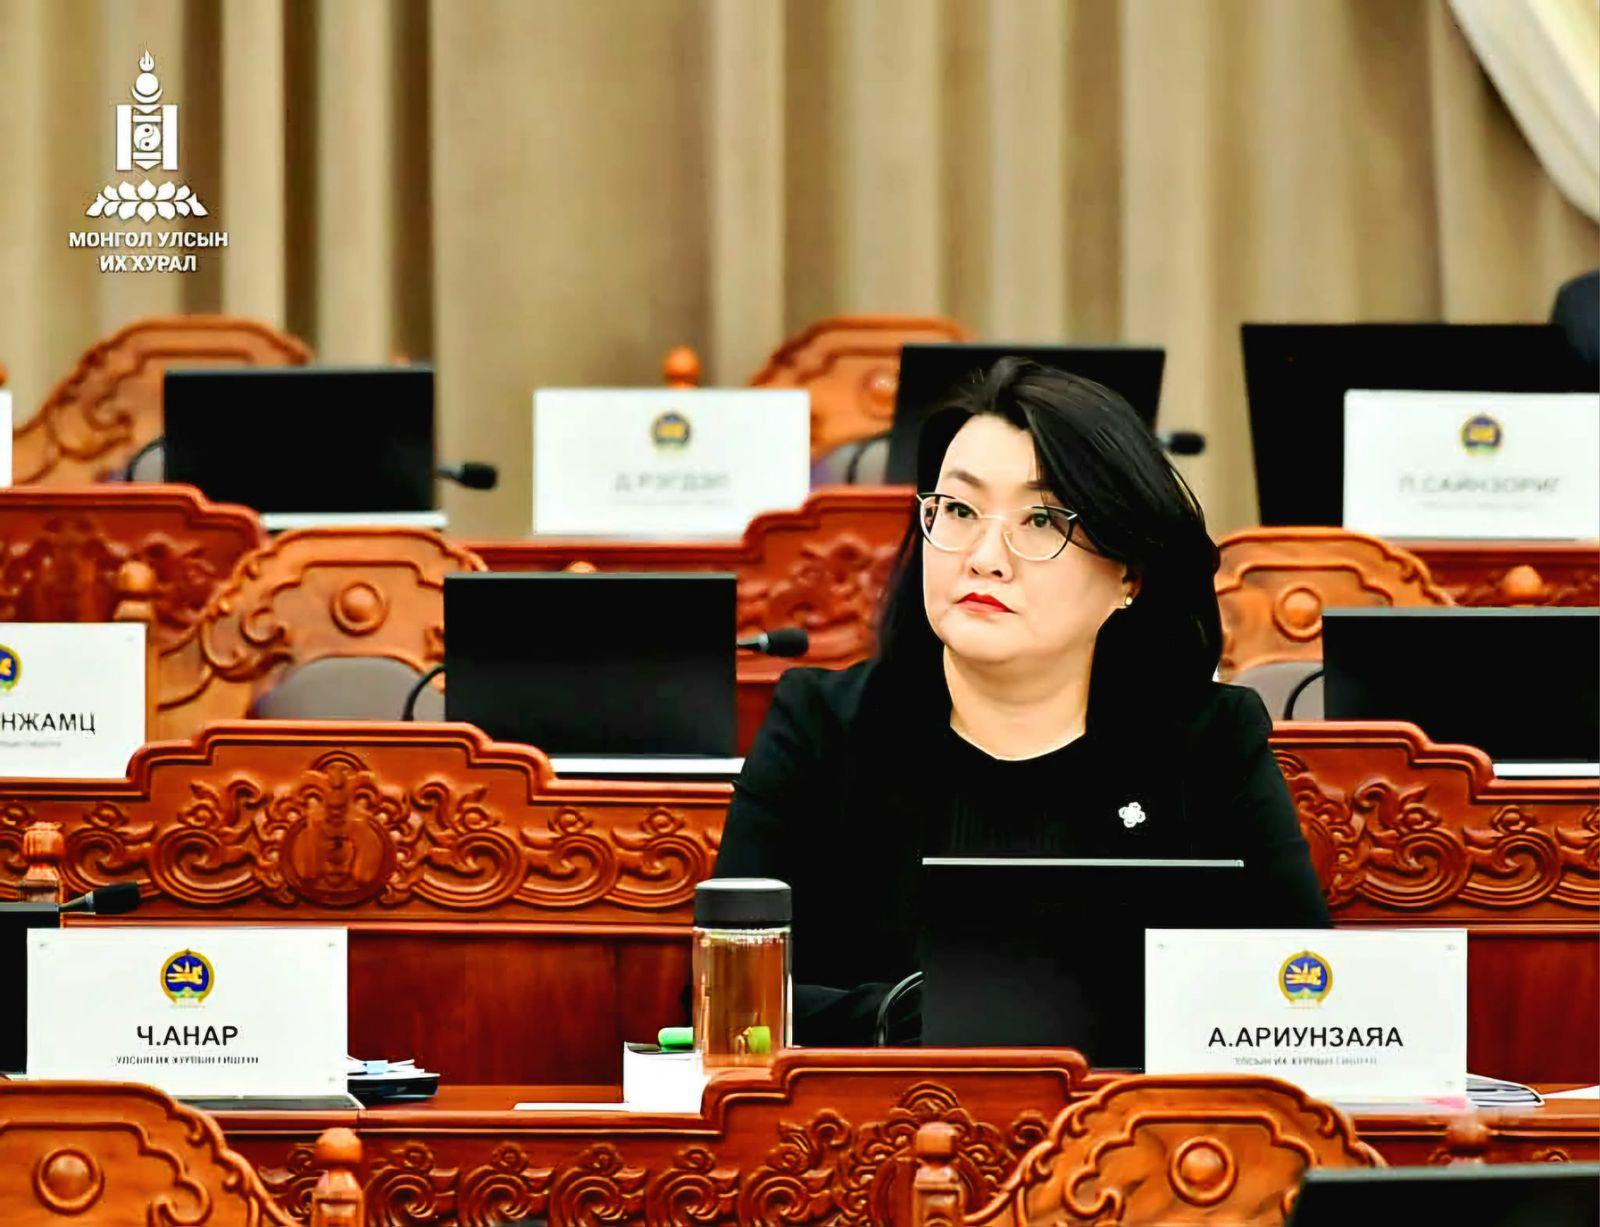
УИХ-ын гишүүн А.Ариунзаяагийн ажлын тайлан
2026-10-21
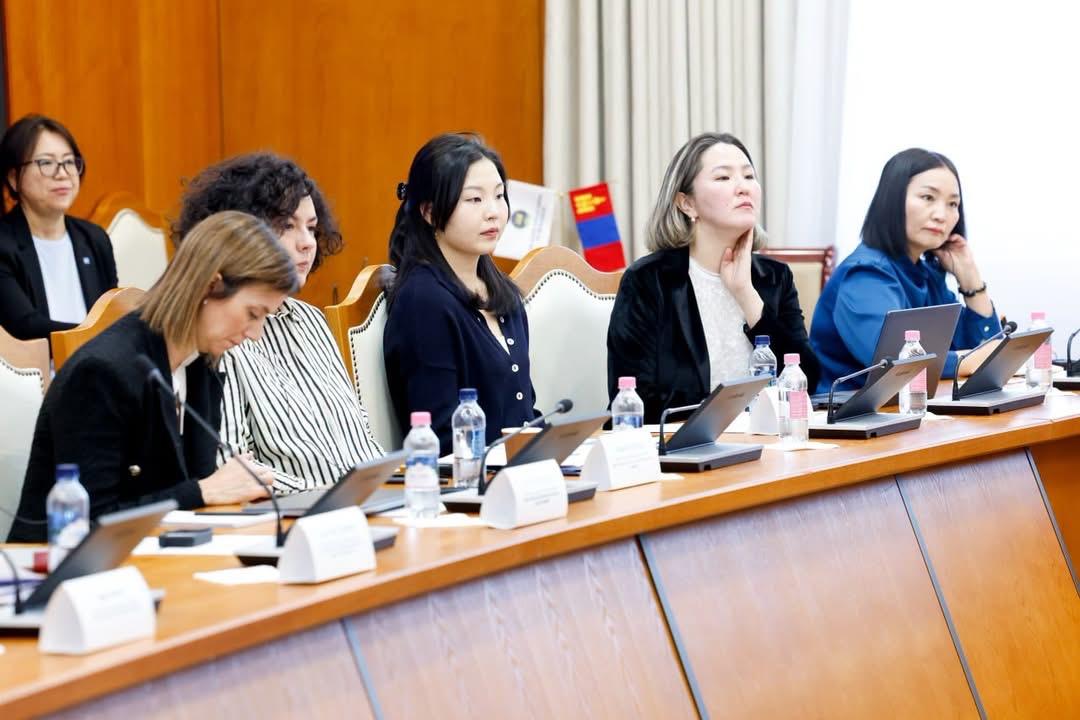
ХЗБХ: “Хөдөөгийн охид, эмэгтэйчүүдэд тулгамдаж буй асуудал, жендэрийн тэгш байдлыг хангахад чиглэсэн бодлогын шийдэл боловсруулах талаарх санал солилцох” хэлэлцүүлэг зохион байгуулав
2026-10-21
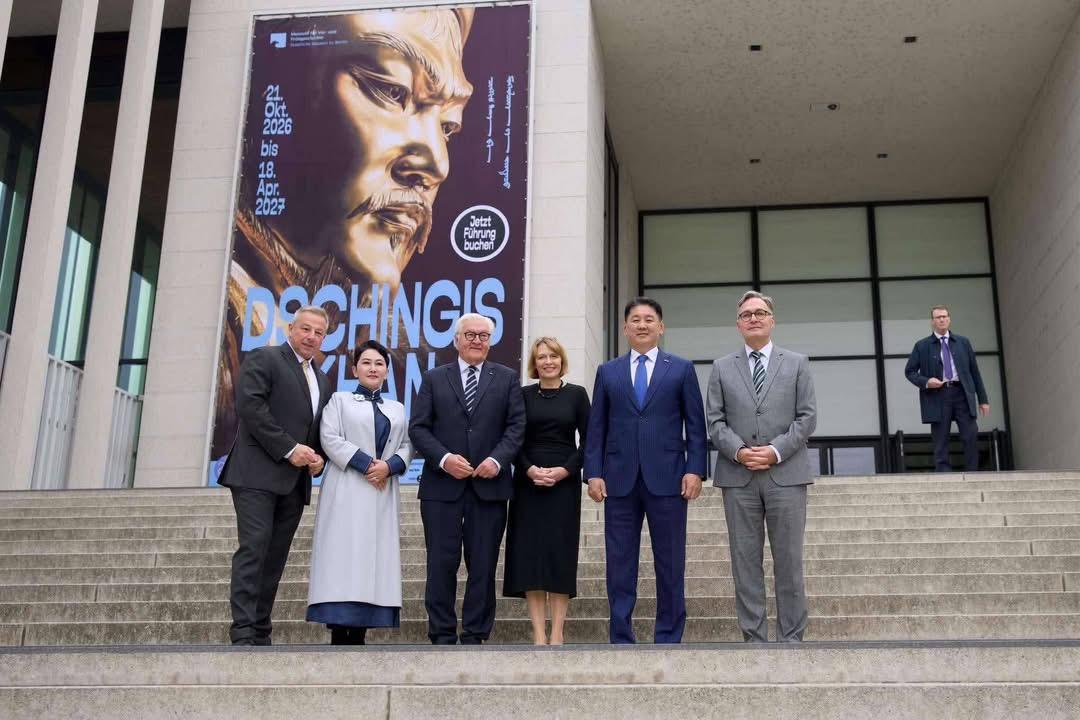
Чингис хаан ба монголчуудын ертөнц” үзэсгэлэнг Берлин хотноо нээлээ
2026-10-21
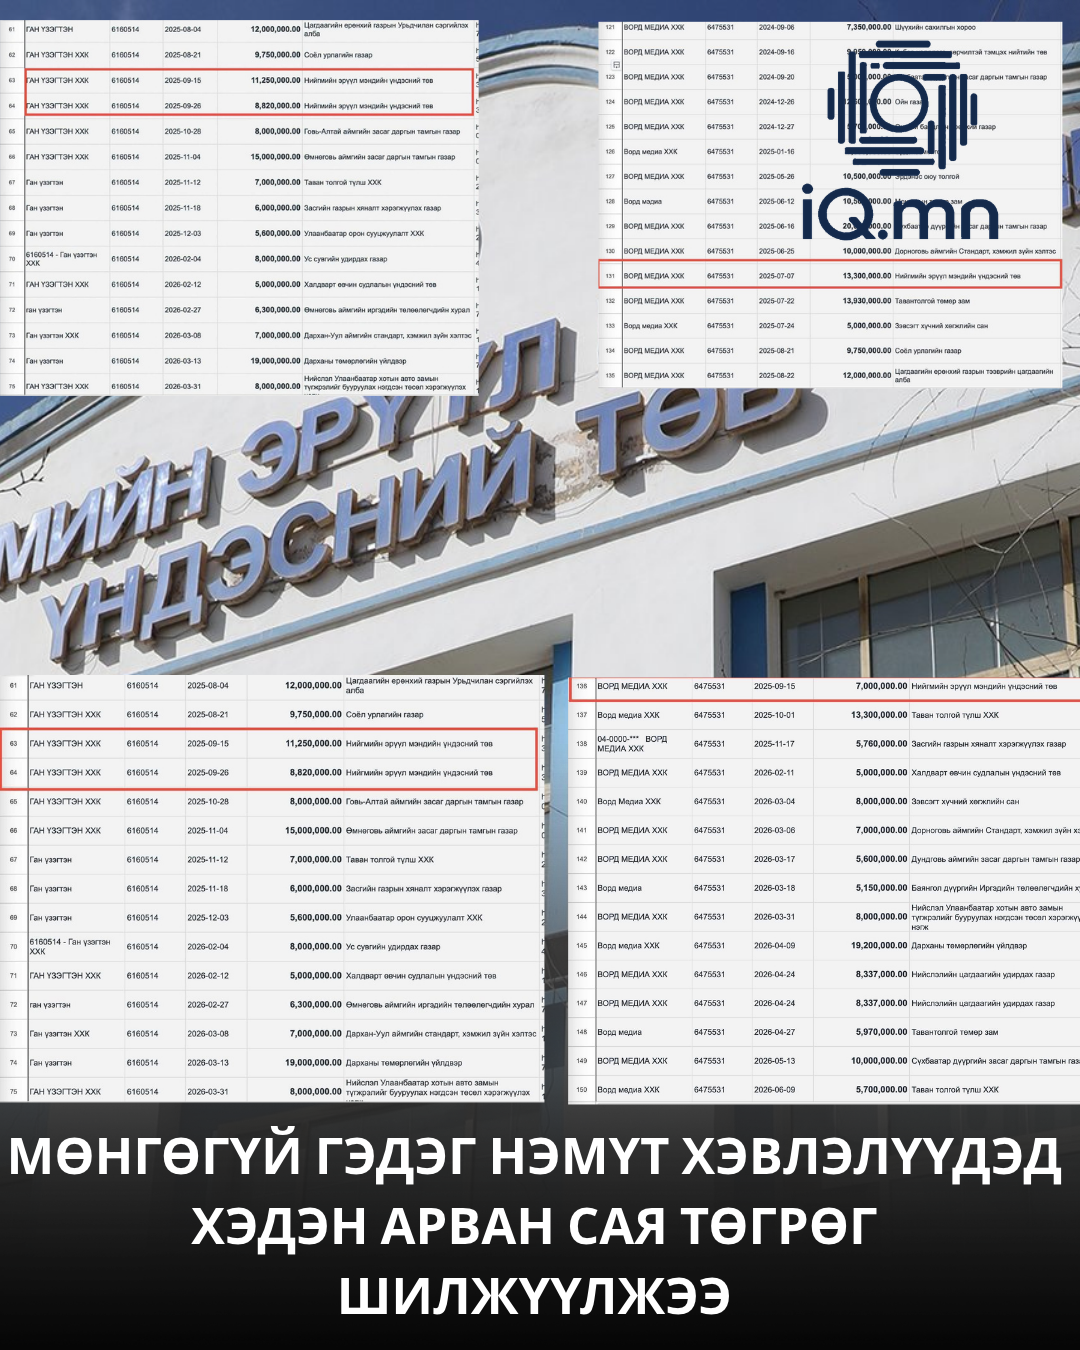
МӨНГӨГҮЙ ГЭДЭГ НЭМҮТ ХЭВЛЭЛҮҮДЭД ХЭДЭН АРВАН САЯ ТӨГРӨГ ШИЛЖҮҮЛЖЭЭ
2026-10-20
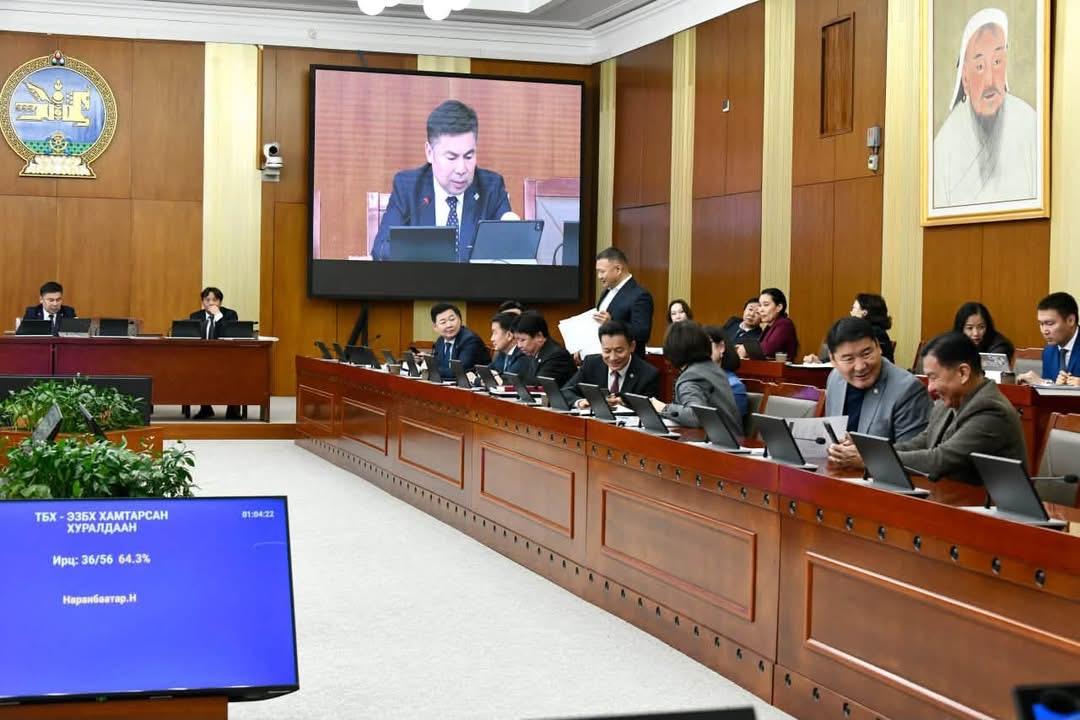
Төсвийн тогтвортой байдлын тухай хуульд нэмэлт оруулах тухай хуулийн төслийг хэлэлцэхийг дэмжлээ
2026-10-20
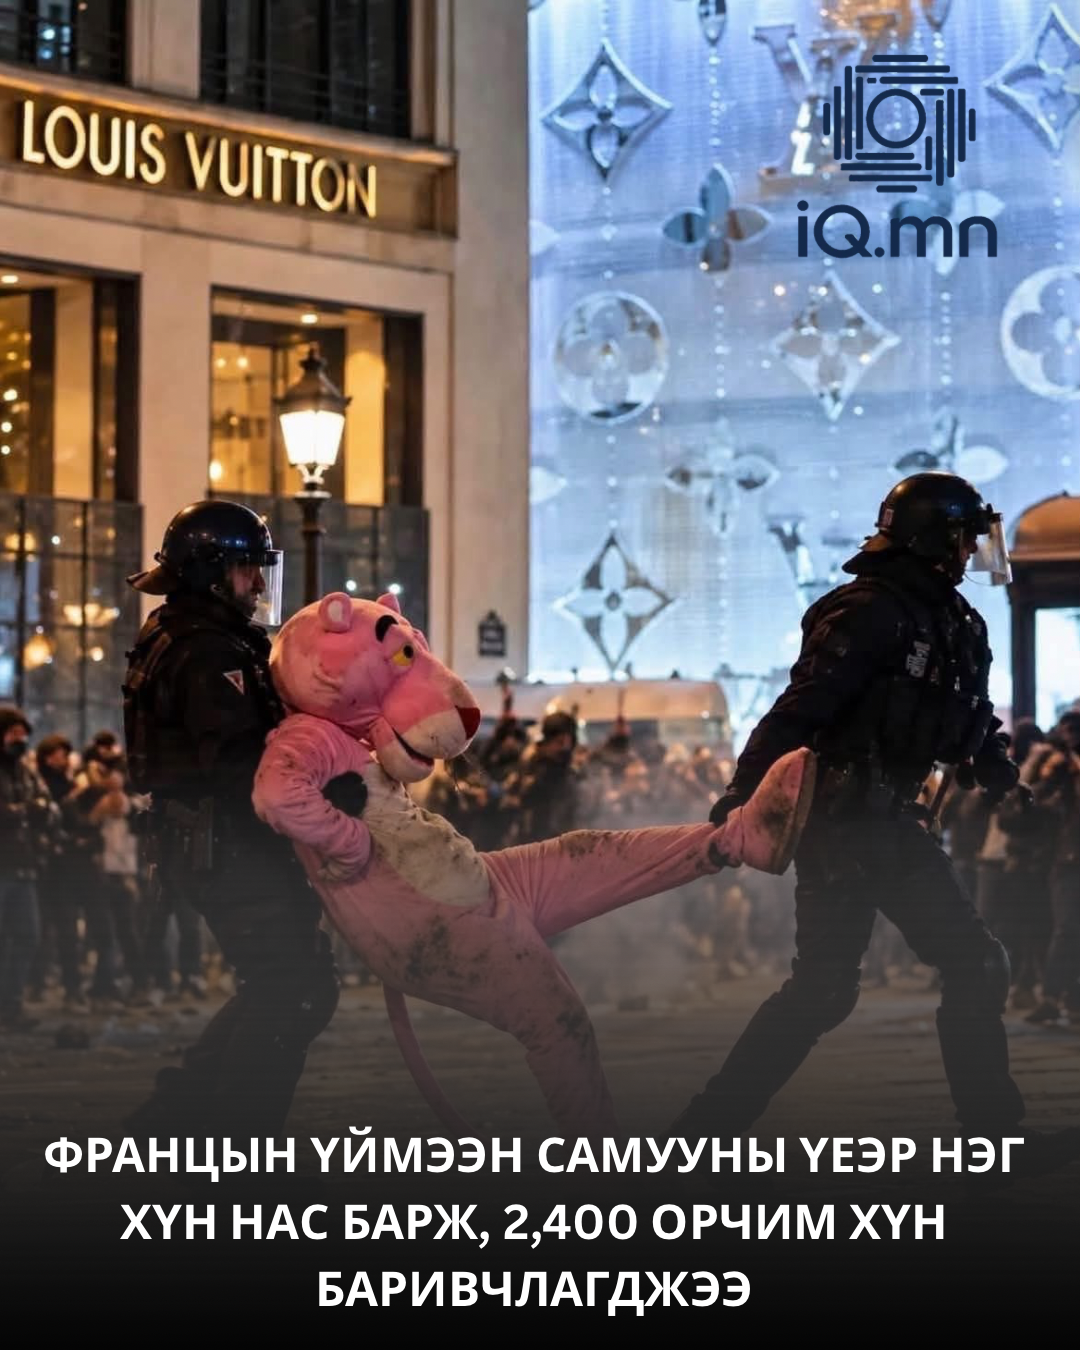
Францын жагсаалын улмаас нэг хүн амиа алдаж, 2.400 орчим хүн баривчлагдаад байна
2026-10-20
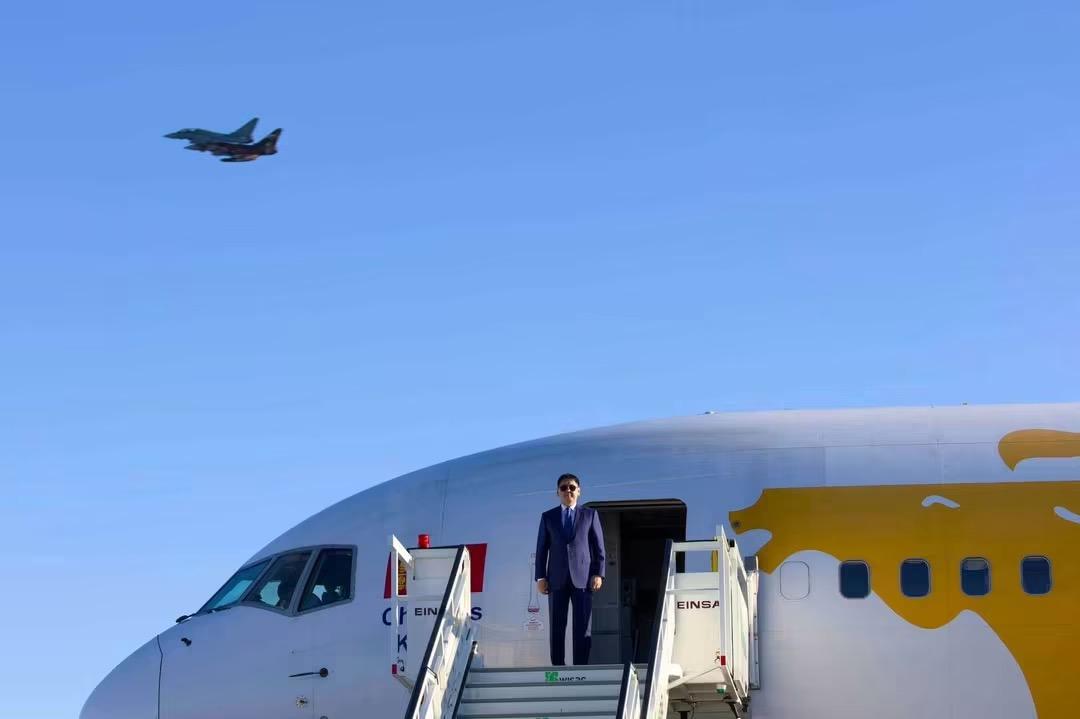
Ерөнхийлөгч У.Хүрэлсүх ХБНГУ-д төрийн айлчлал хийхээр хүрэлцэн ирлээ
2026-10-20
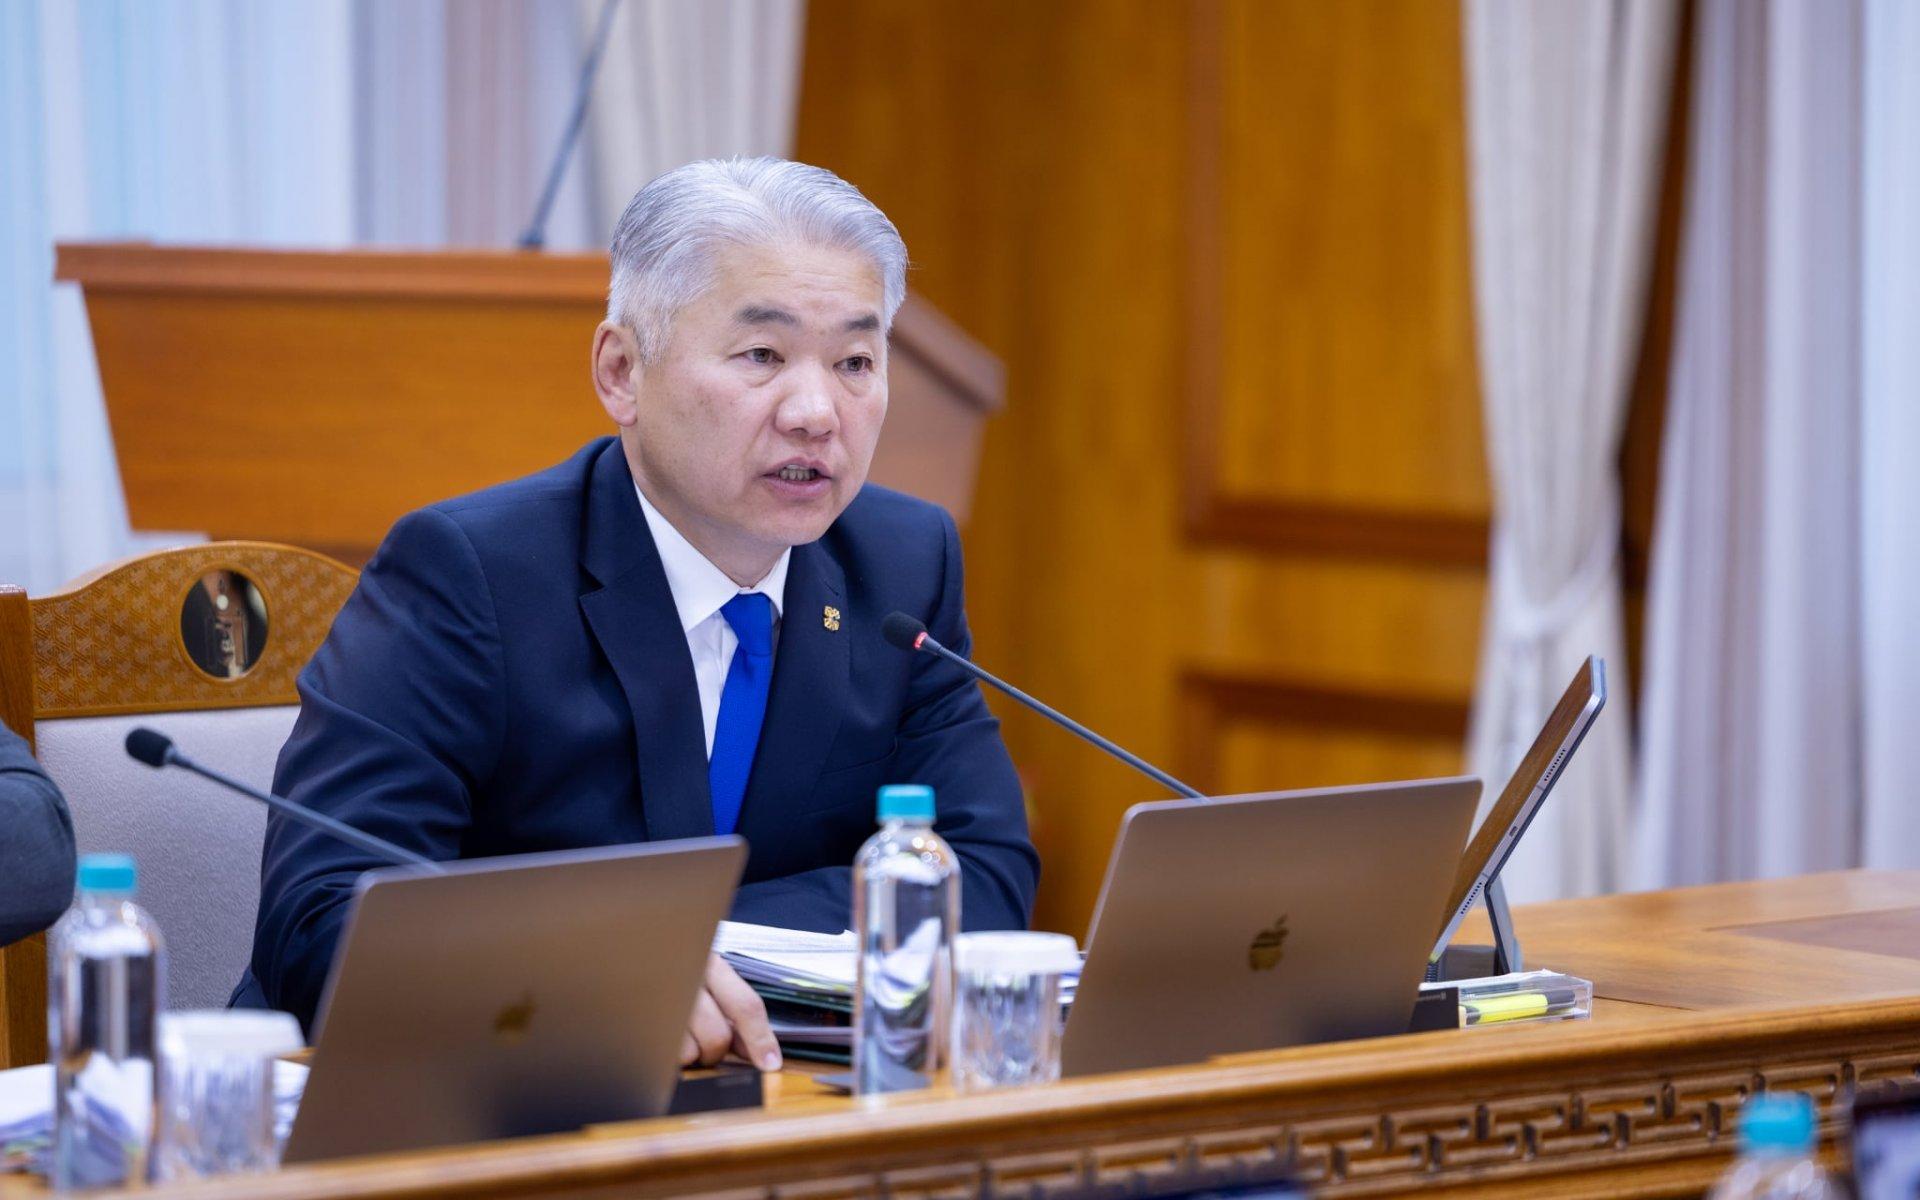
Тэргүүн Шадар сайд Ж.Энхбаяр Ерөнхий сайдыг төлөөлөн ШХАБ-ын гишүүн орнуудын ЗГ-ын тэргүүн нарын хуралдаанд оролцож байна
2026-10-19
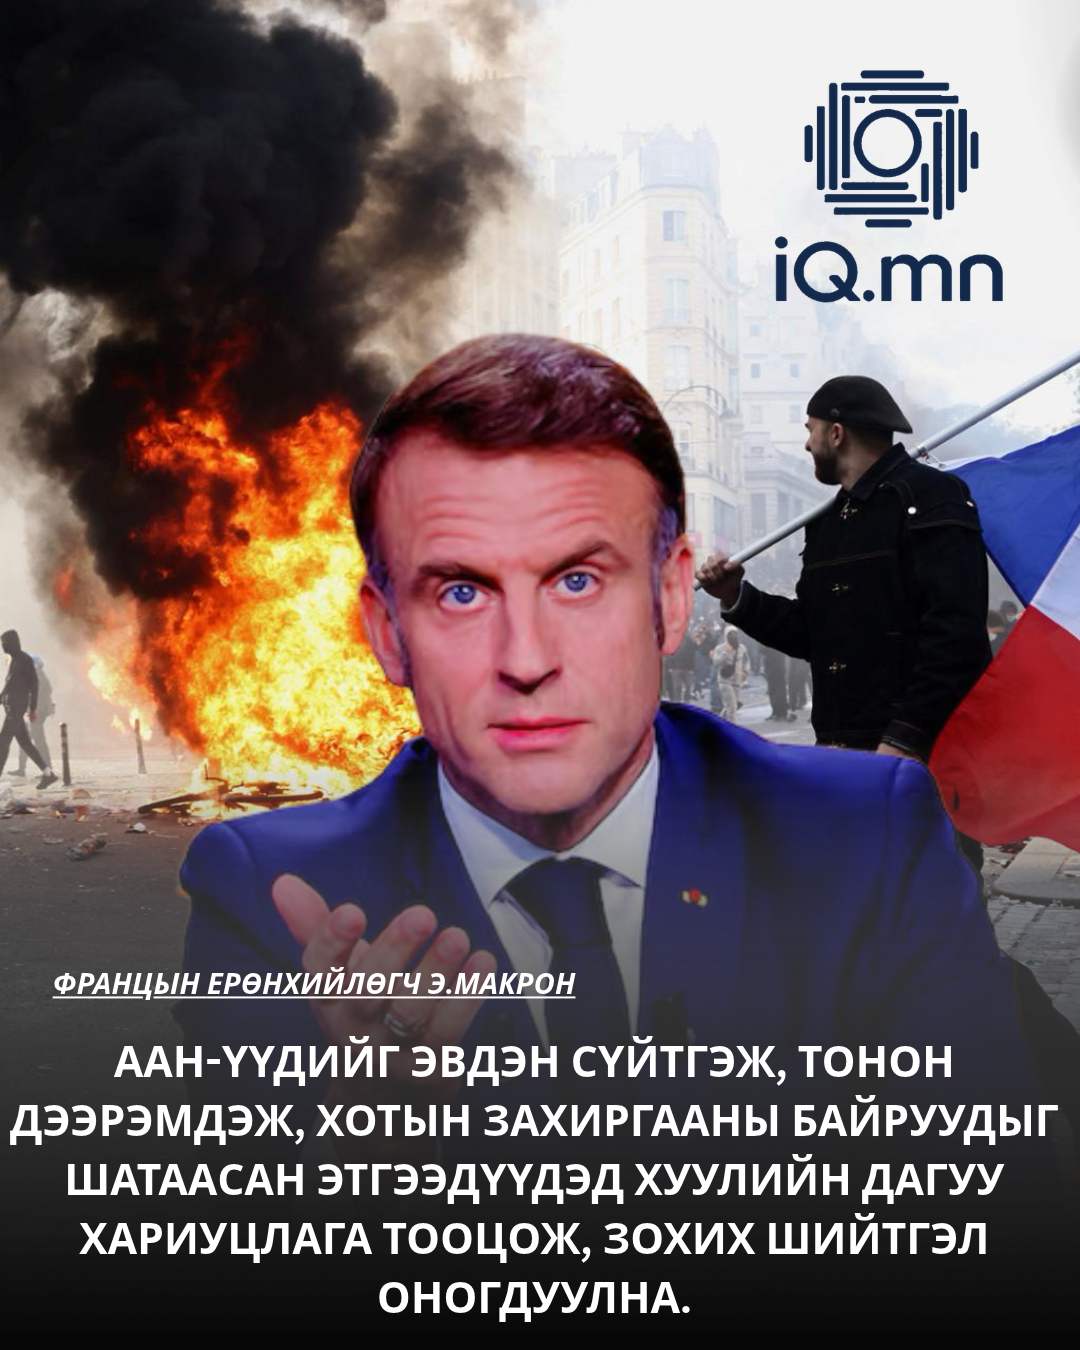
Э.Макрон: Францад хүчирхийлэл, эмх замбараагүй байдалд орон зай байх ёсгүй
2026-10-19
Хууль батлахын тулд хууль зөрчиж болох уу?
2026-10-15
Тамхины зах зээл контрабандруу шилжинэ
2026-10-15
ҮНЭР, АМТ, ГААТАЙ ТАМХИ МОНГОЛЫН ЗАХ ЗЭЭЛЭЭС ҮНЭХЭЭР АЛГА БОЛОХ УУ?
2026-10-14
ОРОН СУУЦНЫ МЭДЭЭЛЛИЙГ QR КОДООР БҮРТГЭЛЖҮҮЛЖ, ИРГЭДИЙГ ЗАЛИЛАНГИЙН ГЭМТ ХЭРГЭЭС УРЬДЧИЛАН СЭРГИЙЛНЭ
2026-10-14
АШИГ СОНИРХЛЫН ЗӨРЧИЛД ХАМААРАХ 168 ГОМДОЛ, МЭДЭЭЛЛИЙГ ХЯНАН ШАЛГАВ
2026-10-14
ЭНЭТХЭГТ СОНГОГЧДЫН БҮРТГЭЛТЭЙ ХОЛБООТОЙ МАРГААН ХУРЦДАВ
2026-10-14
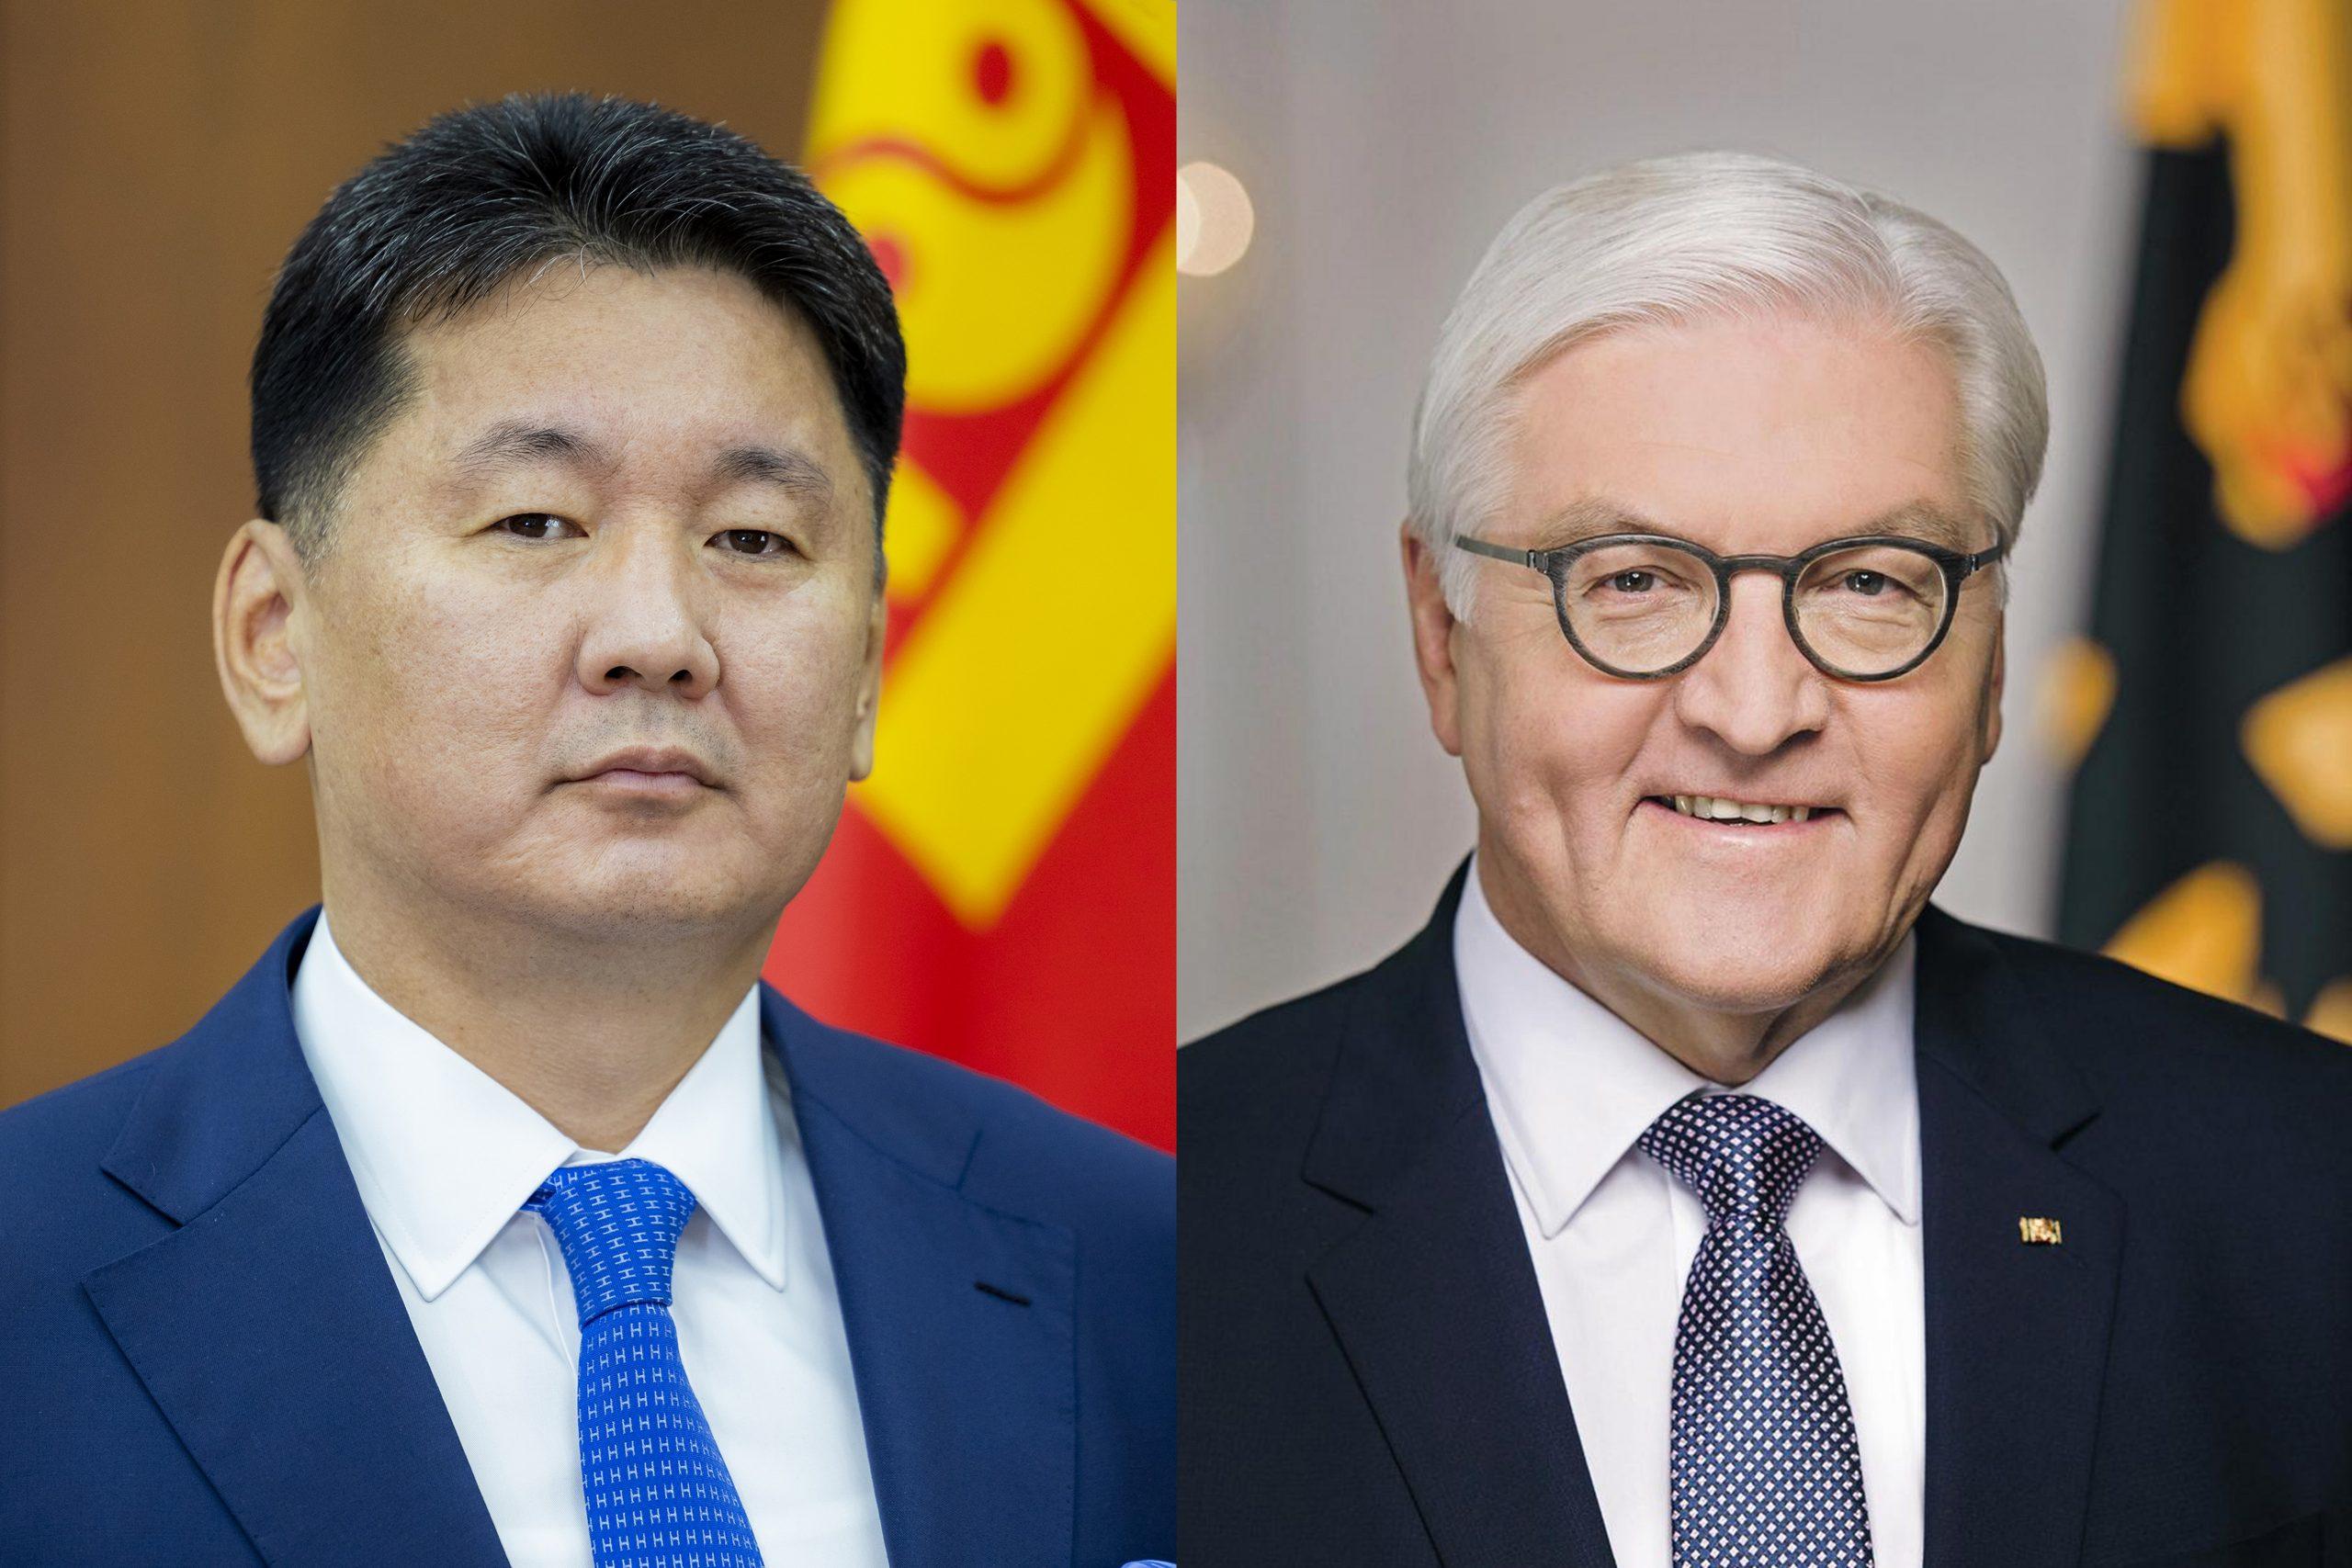
ЕРӨНХИЙЛӨГЧ У.ХҮРЭЛСҮХ ХБНГУ-ЫН ЕРӨНХИЙЛӨГЧИЙН УРИЛГААР ТӨРИЙН АЙЛЧЛАЛ ХИЙНЭ
2026-10-14
Р.СЭДДОРЖ: ТАВАНТОЛГОЙ ДЦС-ЫГ БАРИХАД ЯАРАХГҮЙ БАЙГААД ХАРАМСАЖ ЯВДАГ
2026-10-14
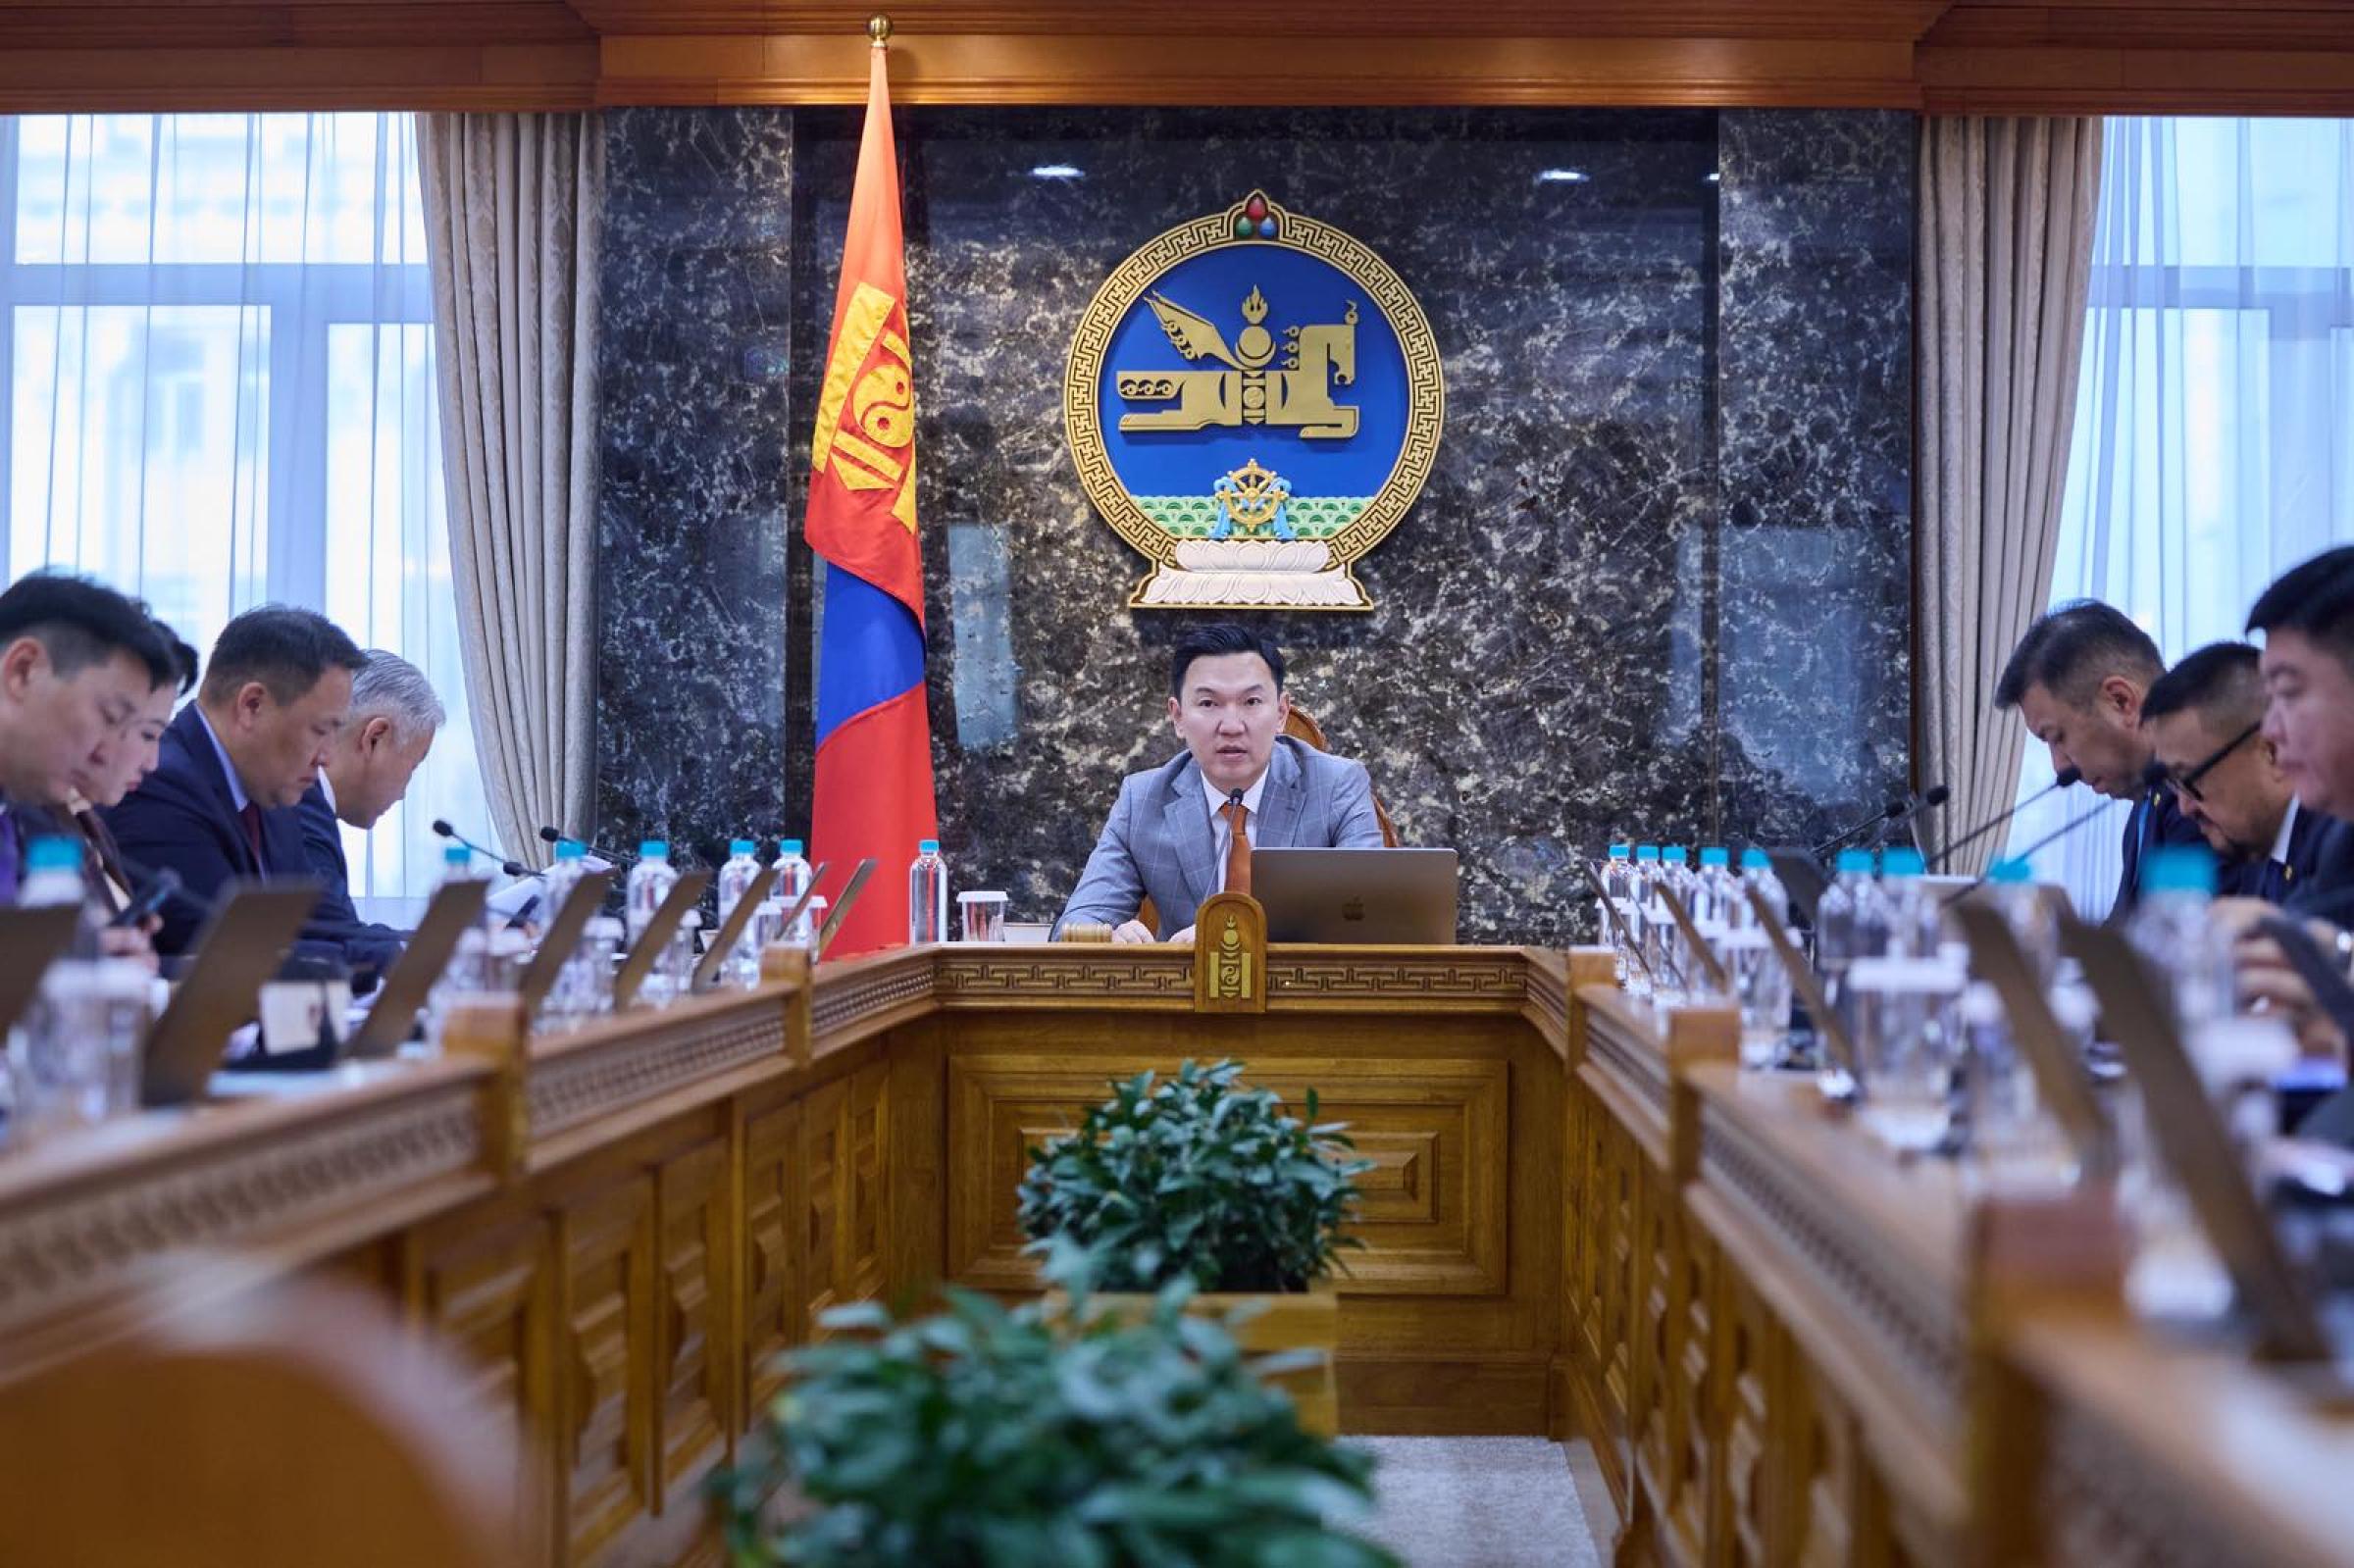
ЕРӨНХИЙ САЙД Н.УЧРАЛ "ОЮУ ТОЛГОЙ'-Н НОГДОЛ АШГАА ОЛОН ТҮМЭНДЭЭ ЗОРИУЛАХ САНАЛАА ТАНИЛЦУУЛЛАА
2026-10-14
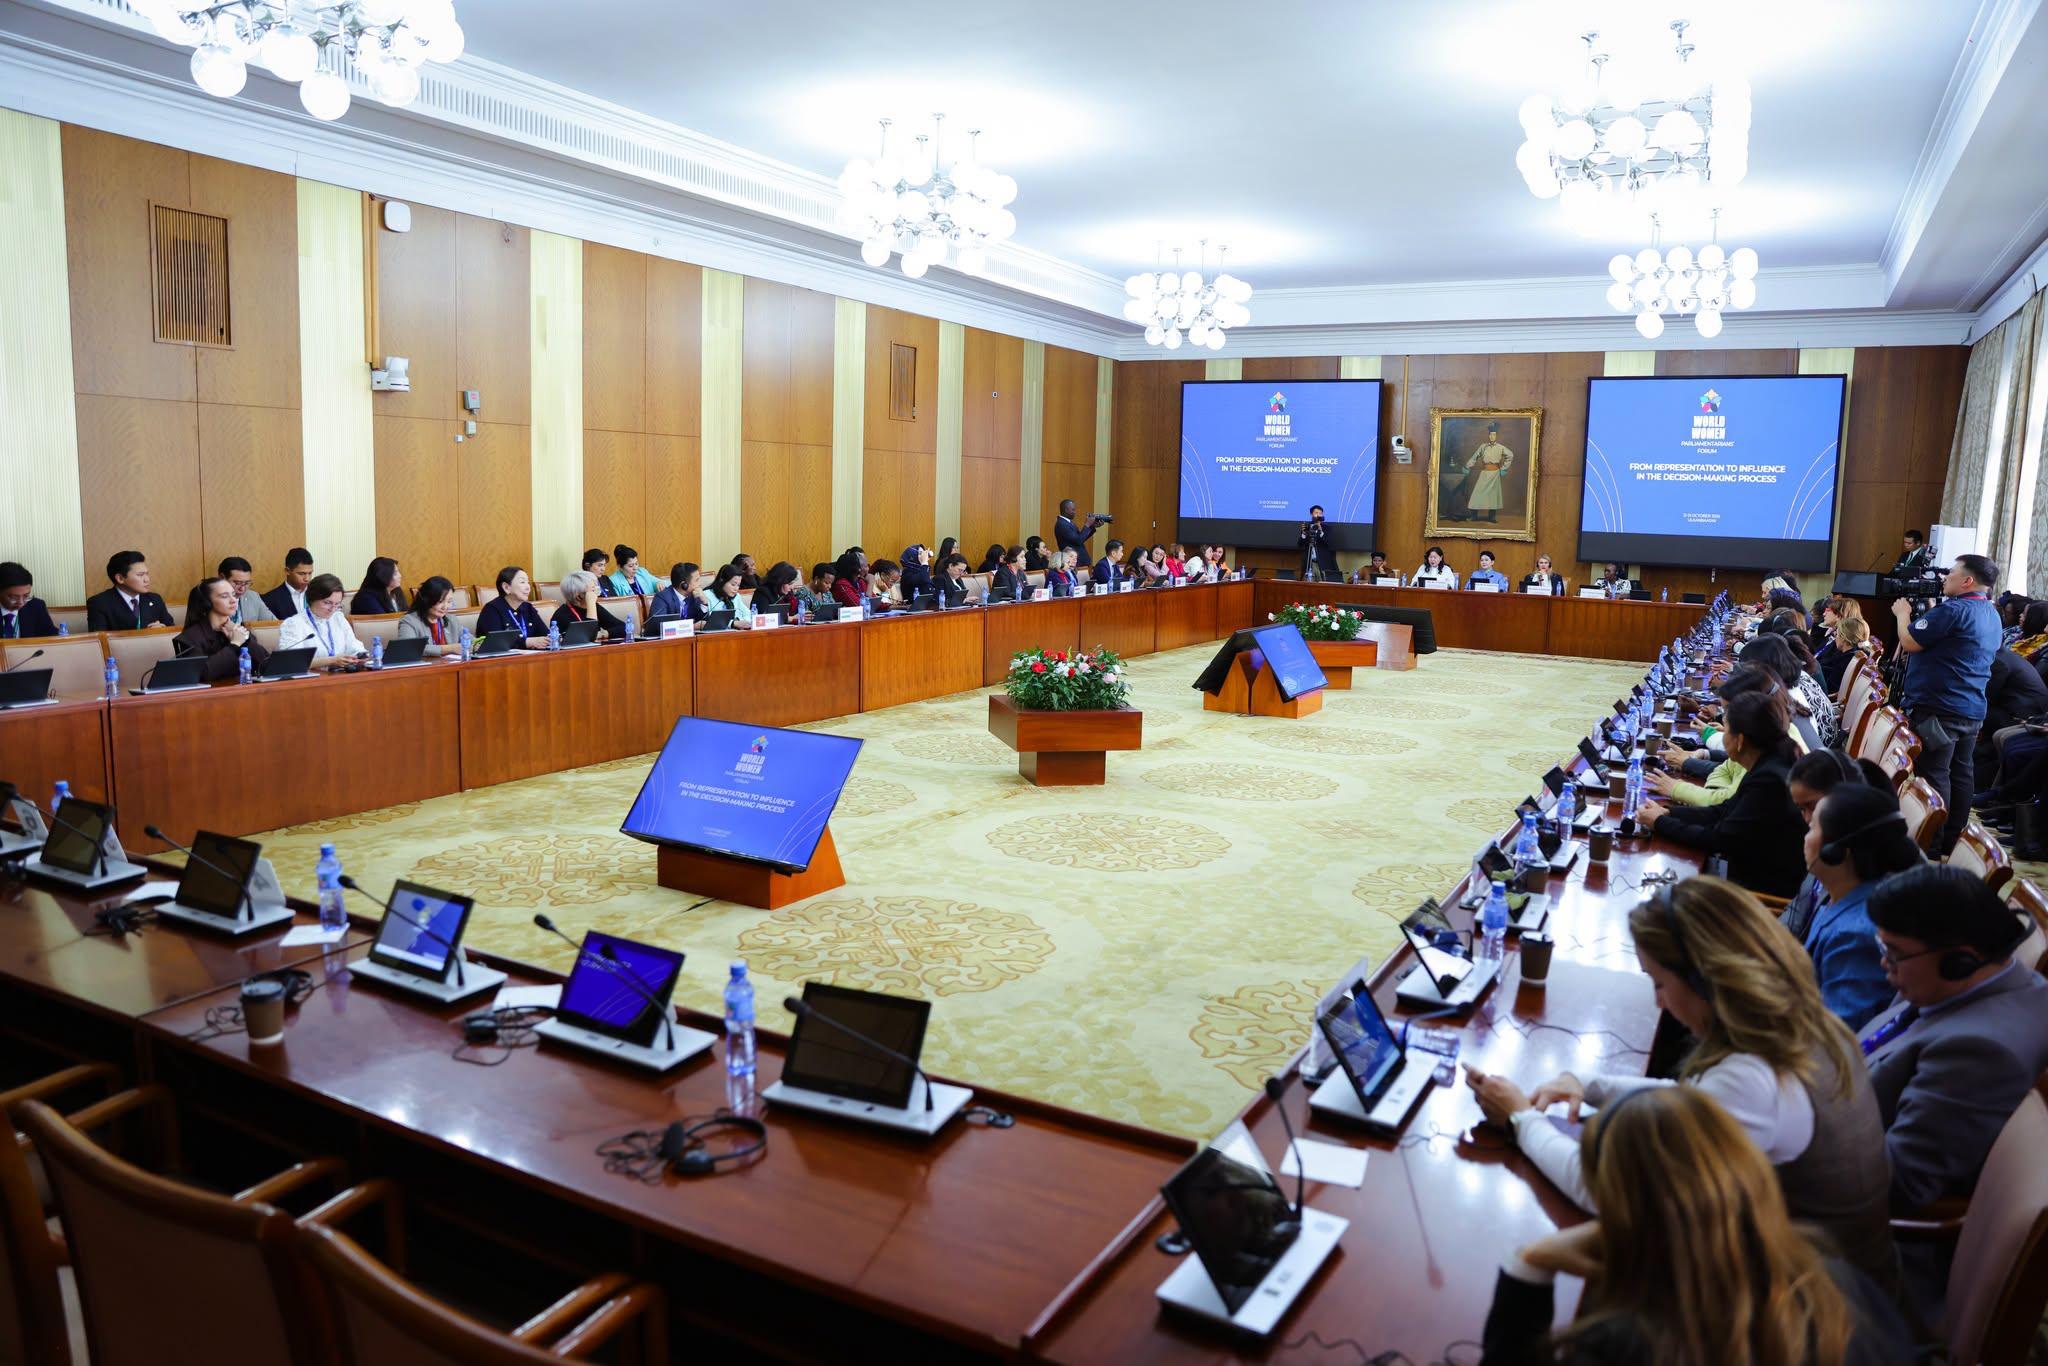
ДЭЛХИЙН ЭМЭГТЭЙ ПАРЛАМЕНТЧДЫН ЧУУЛГА УУЛЗАЛТ ӨНДӨРЛӨЛӨӨ
2026-10-14
ЗӨВШӨӨРӨЛ, МЭДЭГДЛИЙН ХУУЛИЙН ХЭРЭГЖИЛТИЙГ ХАНГАЖ АЖИЛЛААГҮЙ ЭРХ БҮХИЙ АЛБАН ТУШААЛТАНД ХАРИУЦЛАГА ТООЦНО
2026-10-14
“ОЮУ ТОЛГОЙ”-Н НОГДОЛ АШГИЙГ ХЭРХЭН ЗАРЦУУЛАХ ТАЛААР ИРГЭДИЙН САНАЛЫГ АВЧ ЭХЭЛЛЭЭ
2026-10-14
ОУВС: ДЭЛХИЙН ЭДИЙН ЗАСАГ 2026 ОНД 3.1 ХУВИАР ӨСӨХ ТӨЛӨВТЭЙ БАЙНА
2026-10-13
ХЭРЭГ БҮРТГЭЛТИЙН 2 ХЭРЭГТ 10 ОБЪЕКТОД НЭГЖЛЭГИЙН АЖИЛЛАГАА ЯВУУЛАВ
2026-10-13
ГАМШГИЙН ЭРСДЭЛИЙГ БУУРУУЛАХ ОЛОН УЛСЫН ӨДӨР ТОХИОЖ БАЙНА
2026-10-13
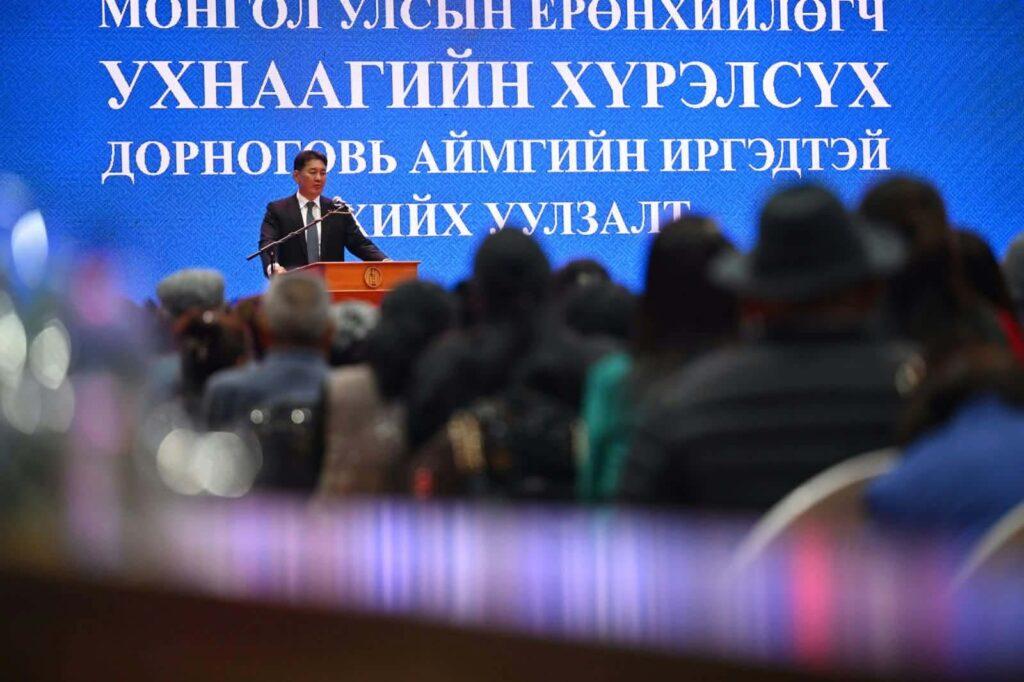
ЕРӨНХИЙЛӨГЧ У.ХҮРЭЛСҮХ ДОРНОГОВЬ АЙМГИЙН ИРГЭДТЭЙ УУЛЗАВ
2026-10-13
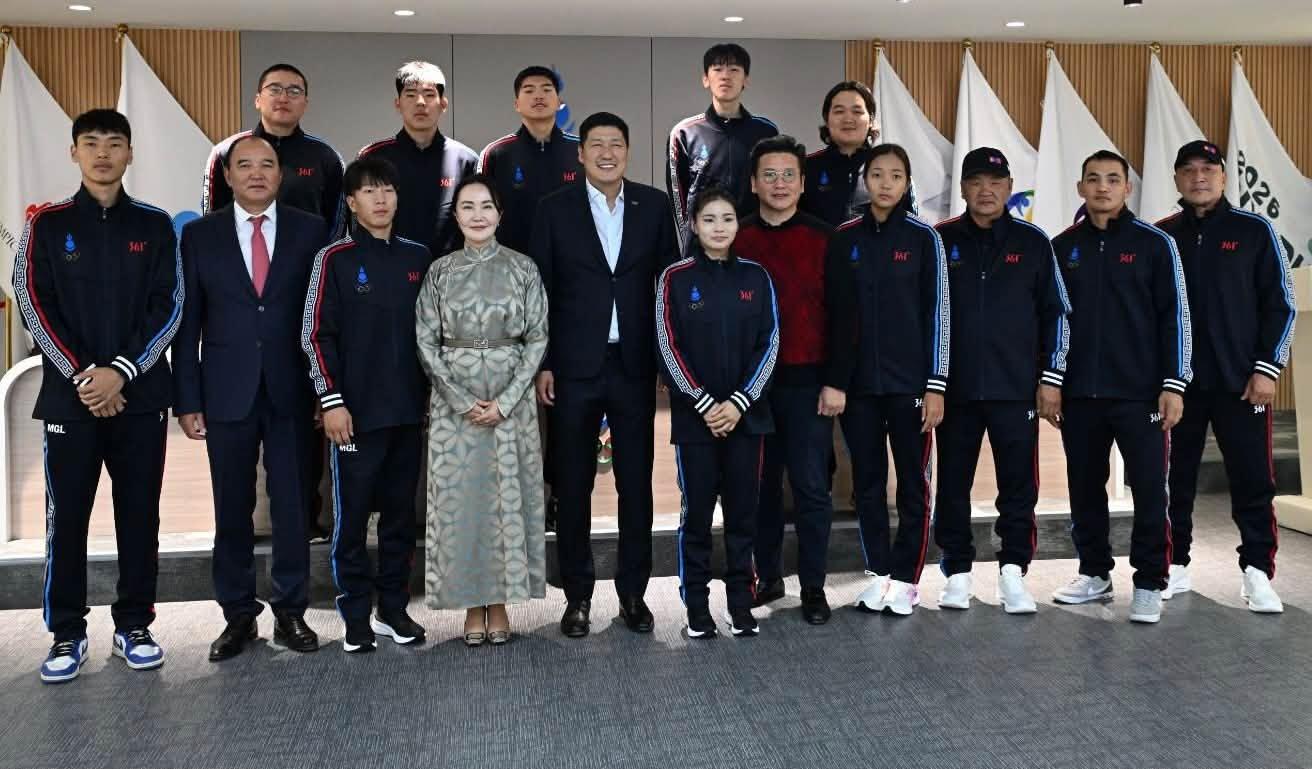
“ДАКАР-2026” ЗАЛУУЧУУДЫН ОЛИМПЫН НААДАМД МОНГОЛ УЛСААС 10 ТАМИРЧИН ӨРСӨЛДӨНӨ
2026-10-13
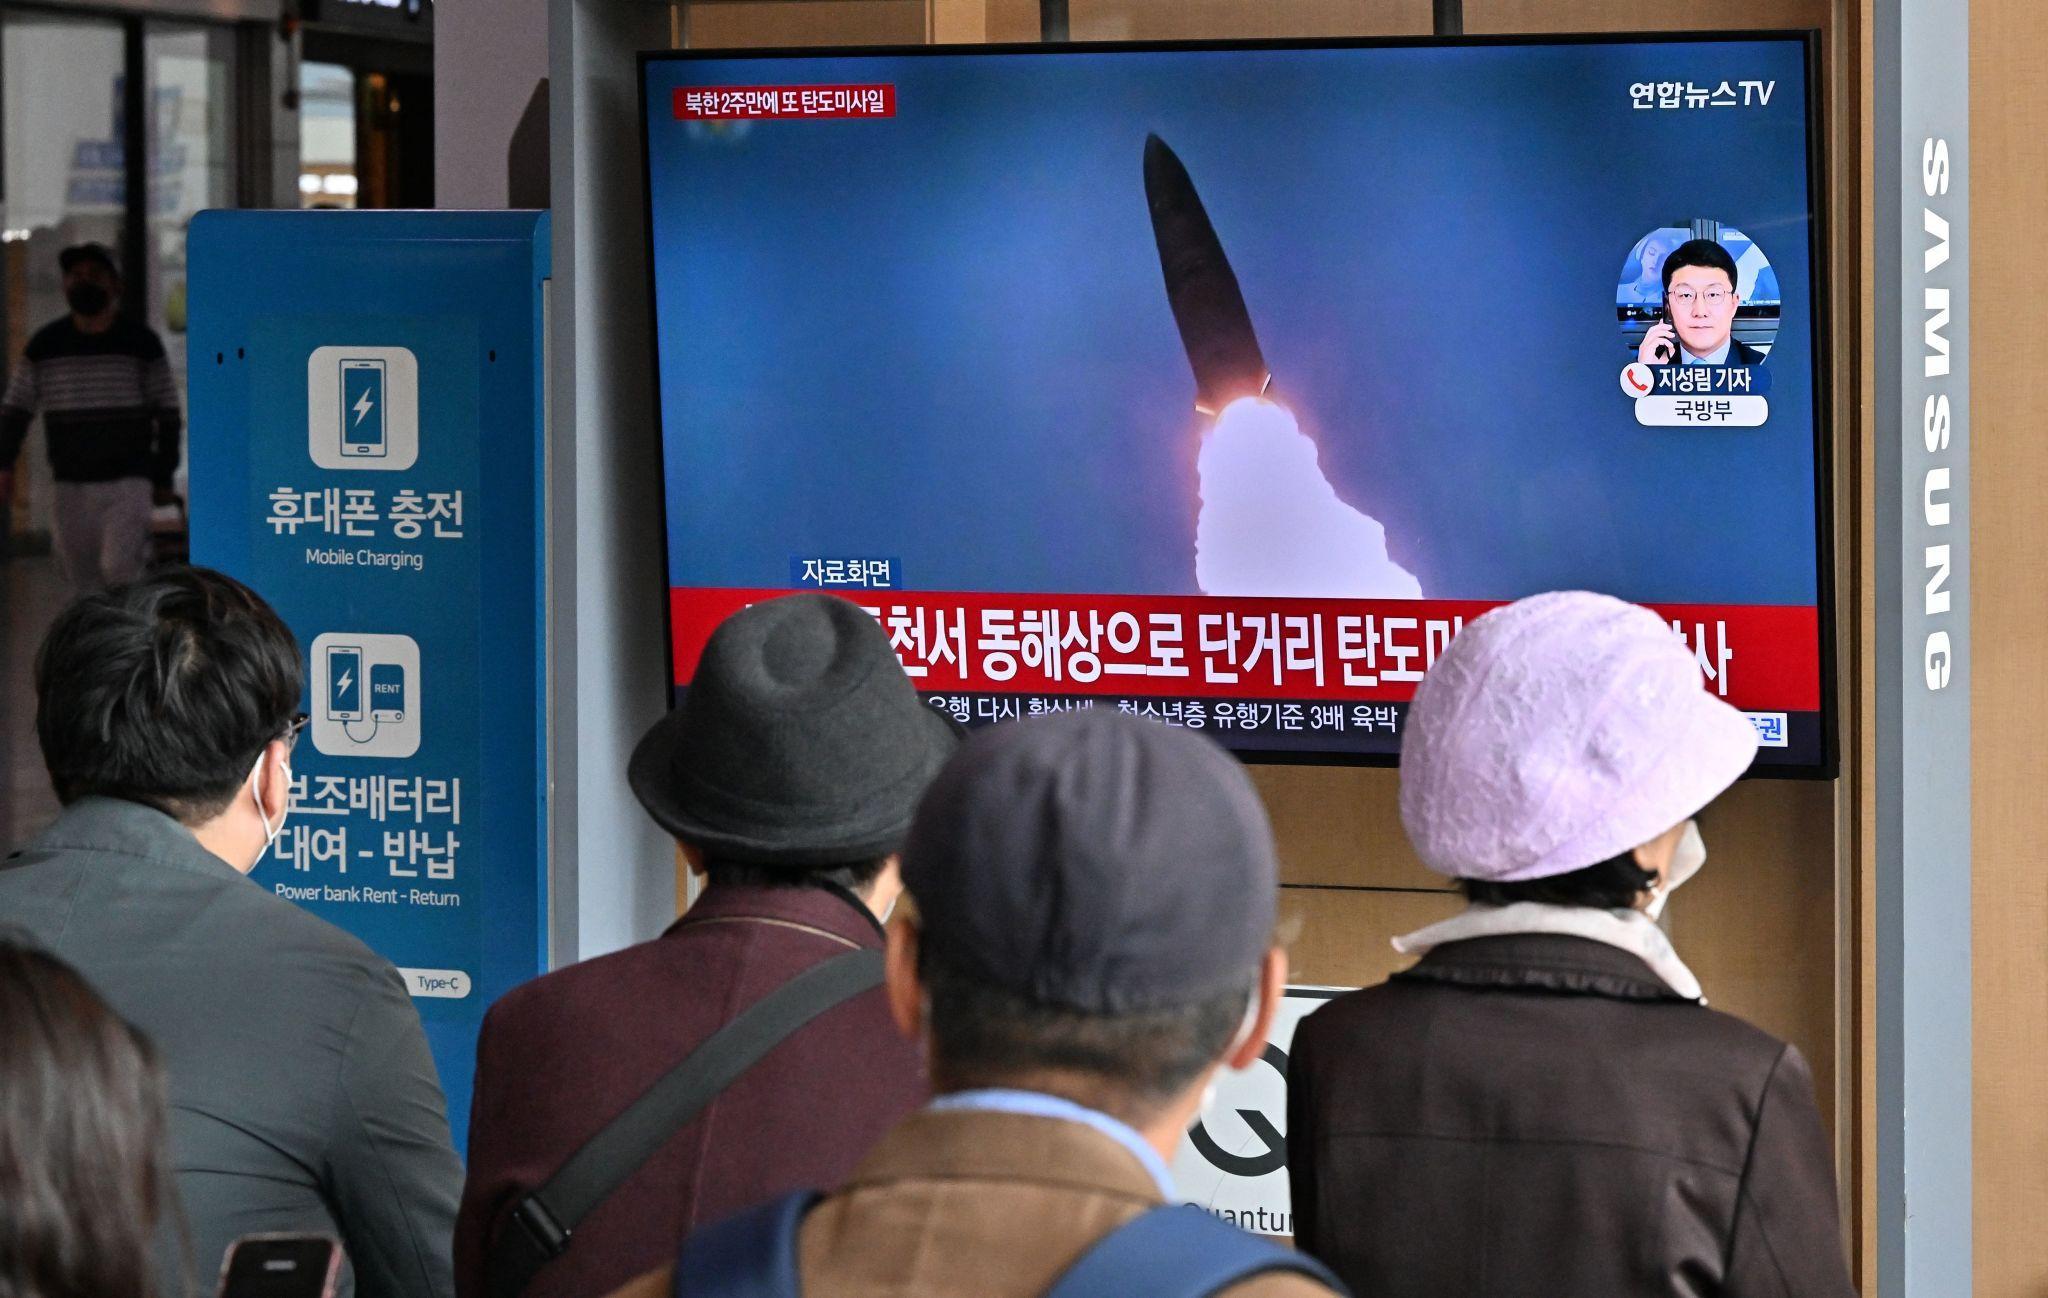
УМАРД СОЛОНГОС БАЛЛИСТИК ПУУЖИН ХАРВАВ
2026-10-12